

Рассмотрим, как работает compromise assessment — процедура, позволяющая выявить злоумышленника, скрывающегося в IT-ландшафте организации.


Compromise Assessment
На портале BI.ZONE также доступно руководство для самостоятельной диагностики.
Суть методологии
Compromise assessment (CA) — это комплексное обследование IT-систем, направленное на обнаружение реальных следов вторжения: аномальных процессов, следов вредоносного кода, подозрительных действий учетных записей и необычных записей в логах. В отличие от традиционного аудита, CA не сосредоточен на потенциальных уязвимостях, а ищет конкретные доказательства взлома. Методология произошла из области DFIR, но если расследование инцидентов начинают после атаки, то CA служит профилактическим средством. Дополнительный бонус — уточнение реальной конфигурации IT-ландшафта. Самостоятельное проведение полноценной проверки затруднено из-за необходимости сбора и анализа данных из множества источников. Привлечение сторонних специалистов снижает субъективность оценок и вероятность ошибок. CA действует как диагностика инфраструктуры: выявляет скрытые угрозы, определяет масштаб проблемы и предлагает план восстановления.
Ключевые сценарии применения
Наибольшую ценность методика демонстрирует в ситуациях, требующих оперативной и точной оценки уровня кибербезопасности.
При замене руководителя отдела информационной безопасности. Новому ответственному лицу важна не формальная отчетность, а реальное положение дел. CA помогает быстро выяснить, присутствуют ли в системе скрытые угрозы, способные проявиться позже, а также определяет приоритетные направления для усиления защиты.
В ходе due diligence при слияниях и поглощениях. Киберриски напрямую влияют на стоимость активов. Скрытый взлом может обернуться неприятным открытием. Проверка на следы компрометации устраняет эту неопределенность, способствуя обоснованным инвестиционным решениям.
После устранения последствий инцидента. Даже после качественного расследования остается вероятность, что атакующий сохранил точки доступа. Здесь CA выполняет функцию контрольной проверки, подтверждающей полное устранение угрозы.
Для отраслей с высокими рисками. Финансовый сектор, ритейл, операторы критической инфраструктуры и хранители персональных данных — главные цели злоумышленников. Для таких организаций регулярное проведение CA становится обязательной практикой раннего обнаружения вторжений.


Методика проведения compromise assessment от BI.ZONE
В отличие от расследований, концентрирующихся на конкретном событии и ограниченном наборе систем, CA охватывает всю IT-инфраструктуру. Цель — подтвердить отсутствие скрытой активности злоумышленников.
Мы применяем подход, объединяющий автоматизированную обработку данных (свыше 3800 правил детектирования) с экспертной проверкой аномалий. Это исключает ложные тревоги и гарантирует достоверность результатов.
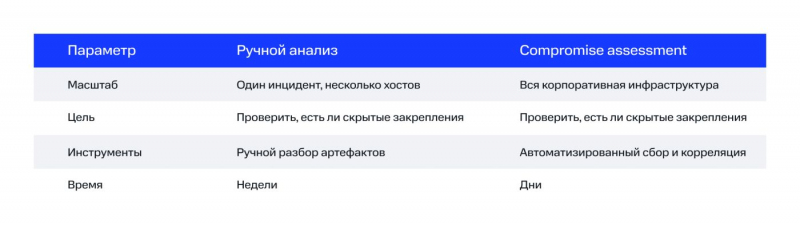

Метод эффективен даже в крупных инфраструктурах с десятками тысяч устройств, сохраняя глубину анализа, что отличает его от традиционных «ручных» методов DFIR.
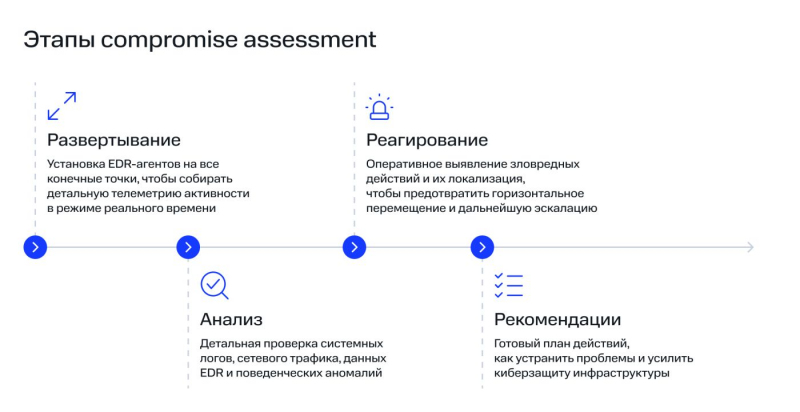
Основные принципы нашего подхода к compromise assessment:
- Оперативность без disruption. Средняя продолжительность проекта — две недели с минимальным влиянием на бизнес‑процессы.
- Фильтрация ложных срабатываний. Все подозрительные события проходят ручную проверку аналитиков.
- Практические рекомендации. Итоговый отчет содержит не только перечень угроз, но и пошаговые инструкции по их устранению и комплексному усилению защиты.
- Гибкий переход к реагированию. При выявлении активной атаки процесс оперативно переключается в режим DFIR.
Именно такое сочетание позволяет оперативно получить уверенность в отсутствии злоумышленников в инфраструктуре.

Объекты исследования
Процедура включает три основных направления, каждое из которых охватывает определенный сегмент инфраструктуры.
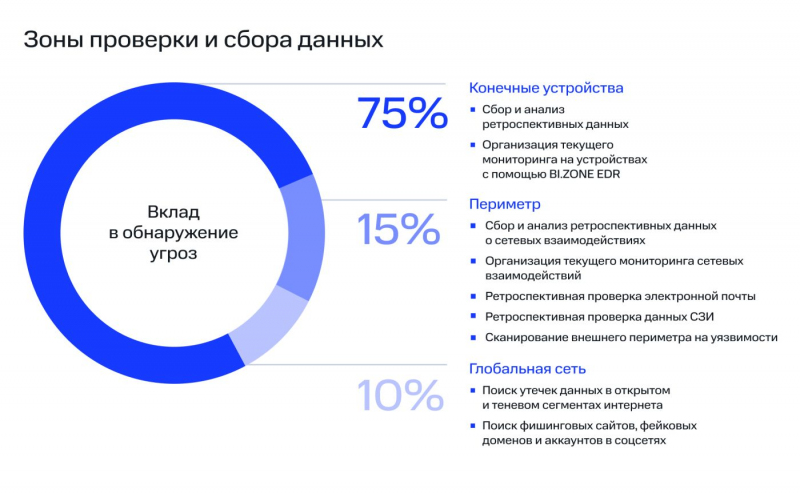

Конечные устройства (рабочие станции, серверы)
Что входит в анализ:
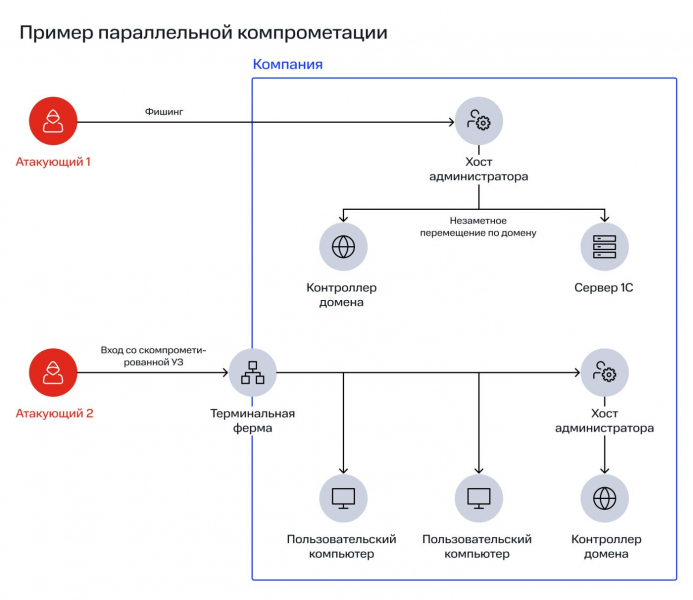
- Развертывание EDR‑агентов. Ключевой этап CA — полный охват инфраструктуры средствами мониторинга. В отличие от DFIR, где исследуются образы отдельных систем, здесь критически важно максимальное покрытие. Если установка агента невозможна, данные собирают специализированные утилиты (например, BI.ZONE Triage). Такой подход позволяет обнаруживать даже скрытые атаки. Практика знает случаи, когда один CA выявлял две независимые группы злоумышленников. Выборочная проверка оставила бы одну из атак незамеченной.
- Экспертный анализ критических узлов. На системах виртуализации ищут подозрительные сервисы, процессы и сетевые соединения. Контроллеры домена проверяют на признаки использования инструментов для кражи хешей. Вручную анализируют и системы, где нельзя установить EDR‑агент: устаревшие ОС или аттестованные системы с ограничениями на изменения. Такой точечный подход помогает быстро находить следы взлома на критически важных узлах.
- Анализ логов СЗИ. Изучают записи антивирусов и EDR-решений на предмет подозрительных сигнатур и попыток обхода защиты.
- Ретроспективный анализ данных. Исследуют логи, системные журналы, записи средств защиты за продолжительный период. Сбор более 70 типов артефактов позволяет обнаружить не только факт присутствия вредоносных файлов, но и случаи их запуска в прошлом.
- Реал-тайм мониторинг. Параллельно с историческим анализом ведется наблюдение за текущими событиями. Это помогает выявлять подозрительную активность в момент ее возникновения и фиксировать «летучие» артефакты, не сохраняющиеся в долгосрочных журналах. Также отслеживаются попытки повышения привилегий, запуск подозрительных процессов, аномальная сетевая активность и другие признаки взлома. Такой подход позволяет не только констатировать атаку, но и оперативно пресекать ее развитие.
- ·Поиск ошибок конфигурации. Многие атаки эксплуатируют не уязвимости ПО, а недочеты администрирования. Поэтому отдельно выявляют слабые пароли, некорректные политики Active Directory, непривилегированные учетные записи без контроля и другие ошибки настройки.
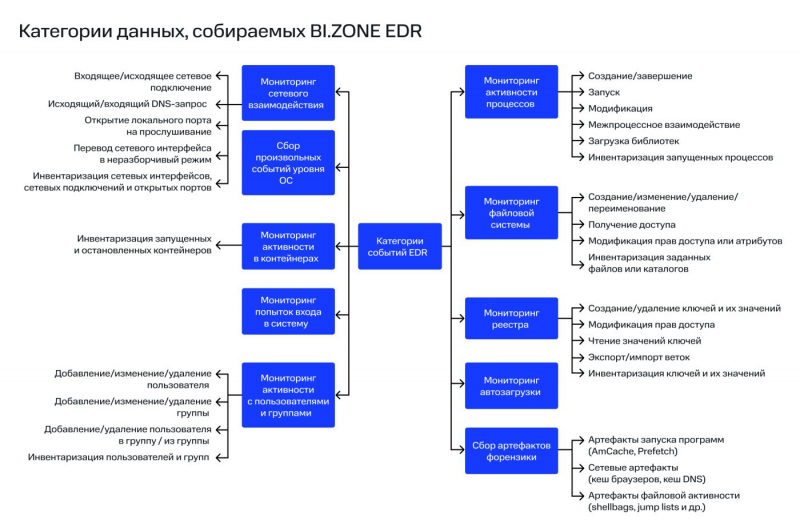

Вся собранная телеметрия обогащается данными BI.ZONE Threat Intelligence (IP-адреса, домены, хеши файлов). Ежедневно платформа получает 30–50 тысяч новых индикаторов, а общий объем превышает 40 миллионов. Обогащение данных помогает выявлять обращения к серверам управления и находить известное вредоносное ПО, даже если файл уже неактивен, но остался в системе.
Непрерывный мониторинг конечных точек обеспечивает полную прозрачность происходящего в инфраструктуре. Фиксация событий в реальном времени позволяет обнаруживать как уже состоявшиеся действия злоумышленников, так и ранние признаки атаки. Это уменьшает вероятность скрытого присутствия и ускоряет реагирование.
Периметр организации (внешние IP, DNS-записи, веб-ресурсы, VPN, почтовые шлюзы, NGFW)
Что включает в себя исследование:
- Сканирование внешнего периметра. Открытые порты управления и уязвимые сервисы — распространенные векторы атак. Анализ выполняется в три этапа:
1. Первичное сканирование
Проводится активное и пассивное сканирование IP-адресов и доменов, включая анализ подстраниц и параметризованных URL, сбор баннеров, проверку TLS-сертификатов, определение версий сервисов, идентификацию веб-фреймворков и CMS. Уже на этом этапе можно выявить нежелательно открытые порты управления.
2. Поиск уязвимостей
Автоматизированное сканирование охватывает найденные сервисы и веб-страницы. Обнаруженные уязвимости ранжируют по CVSS, отдельно отмечая те, которые, по данным BI.ZONE Threat Intelligence, уже активно эксплуатируются. При анализе веб-приложений и CMS дополнительно автоматически проверяют доступность админ-панелей, незащищенные механизмы загрузки файлов и устаревшие компоненты — потенциальные векторы проникновения.
3. Анализ результатов
Клиент получает не просто список уязвимостей, но и проверку их возможной эксплуатации. На уязвимые хосты оперативно устанавливают EDR-агент или проводят ручной анализ, если установка невозможна.
- Исследование сетевых соединений. Анализ данных NGFW и исходящего трафика помогает находить подключения к подозрительным ресурсам — от командных серверов до адресов, связанных с майнингом. Это особенно важно для проприетарного и сетевого оборудования, где нельзя установить EDR-агент. Сетевая телеметрия частично компенсирует этот пробел, сигнализируя о возможной компрометации.
- Проверка почтовых вложений и отправителей. Вложения и адреса отправителей сверяют с актуальными базами BI.ZONE Threat Intelligence: фишинговыми доменами, данными о вредоносных файлах и кампаниях группировок. Это помогает находить следы атак через email. Особая угроза — BEC-атаки, которые трудно обнаружить из-за отсутствия следов на устройств
Анализ периметра позволяет оценить устойчивость компании к атакам извне. Чем точнее диагностирован периметр, тем ниже риск проникновения через публичные сервисы.
Глобальная сеть (публичные ресурсы, теневые площадки, домены)
Что исследуется:
- Мониторинг теневых ресурсов. Отслеживаются площадки вне стандартных поисковых систем: onion-сервисы, специализированные форумы, публичные и закрытые Telegram-каналы. Фиксируются любые упоминания компании, ее юридических лиц и доменов. Важен не только факт упоминания, но и контекст: выставлены ли на продажу данные, обсуждаются ли атаки. Все находки тщательно проверяются, и при подтверждении угрозы начинается исследование инфраструктуры.
- Проверка платформ для обмена данными. Ищется конфиденциальная информация о компании на GitHub, Pastebin, Trello и аналогичных сервисах. Анализируются упоминания корпоративных данных с ключевыми словами вроде password, api, token. Найденные сведения передают клиенту для верификации.
- Анализ сторонних баз утечек. Проверяются коллекции утечек на наличие данных компании, доменов, сотрудников. При обнаружении совпадений информация передается клиенту для подтверждения.
- Исследование данных публичных сканеров. Анализируются результаты Shodan, Censys, crt.sh для поиска потенциальных уязвимостей во внешних активах. Такие сервисы помогают выявить открытые порты, устаревшие сервисы, некорректно настроенные облачные ресурсы.
Текущее состояние инфраструктуры оценивается через активное сканирование. Но публичные сканеры также позволяют увидеть уже закрытые уязвимости, которые могли использоваться ранее.
- Проверка зарегистрированных доменов. Анализируются базы доменов на наличие похожих на бренд названий, зарегистрированных без ведома компании. Особое внимание уделяется доменам, пригодным для BEC-атак. Каждая находка оценивается по уровню риска, при необходимости принимаются меры.
Комплексный анализ внешних источников помогает системно выявлять упоминания компании, потенциальные уязвимости, несанкционированные домены и факты утечек.
Типичные находки при compromise assessment
Отчет по CA редко обходится без подозрительных находок. Даже в защищенных компаниях встречаются артефакты, указывающие на компрометацию или забытые инструменты тестирования. Среди распространенных:
Прокси-туннели типа Gsocket и Localtonet. Эти инструменты позволяют выводить внутренние сервисы наружу в обход корпоративных средств защиты. Их используют как разработчики, так и злоумышленники.
Софт для удаленного доступа. Злоумышленники могут применять AnyDesk, TeamViewer, PsExec. CA выявляет несанкционированное использование таких программ.
Скрытые майнеры и нежелательное ПО. На скомпрометированных системах часто находят скрытые майнеры, создающие избыточную нагрузку и указывающие на возможные более серьезные атаки.
Следы пентестов. Нередко обнаруживаются артефакты предыдущих тестов на проникновение: инструменты для атак, отключенные средства защиты, активные туннели подрядчиков.
Устаревшие или слабые пароли. Классическая проблема — пароли, не менявшиеся годами. Часто встречается повторное использование паролей для обычных и административных учетных записей.
Ошибки в настройке Active Directory. AD остается ключевым элементом инфраструктуры, и его некорректная конфигурация — легкая добыча для атакующего. Слабые парольные политики, неограниченное делегирование, устаревшие протоколы аутентификации открывают путь для атак.
Недеактивированные учетные записи бывших сотрудников. Регулярно находят десятки «мертвых душ» в домене: аккаунты уволенных сотрудников или подрядчиков, оставшиеся активными. Особую опасность представляют старые административные учетные записи с высокими привилегиями.
Итоговые результаты для компании
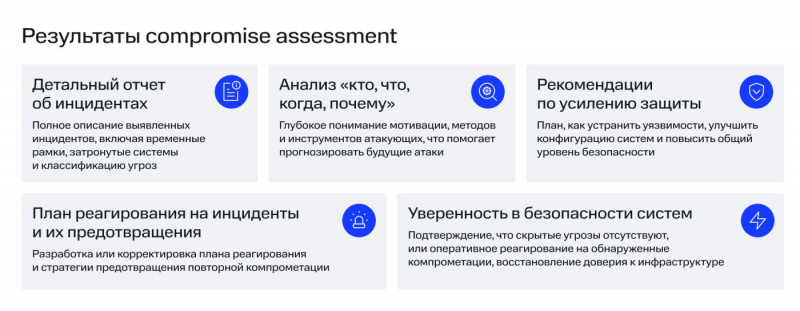
Результатом CA становится детальный отчет о состоянии инфраструктуры, включающий:
- Выявленные признаки компрометации с описанием артефактов, тактик и техник MITRE ATT&CK, а также предпринятых мер.
- Ошибки конфигурации и уязвимости, повышающие риски проникновения или развития атаки.
- Приоритетные рекомендации: срочные меры для устранения критических проблем и стратегические шаги для долгосрочного укрепления защиты.
В отчете приводятся конкретные, а не гипотетические угрозы: системы и учетные записи с признаками взлома, скриншоты, логи, идентификаторы процессов. Таким образом, CA не только отвечает на вопрос «Взломаны ли мы сейчас?», но и дает план для существенного снижения рисков будущих атак.

Реальные кейсы
Compromise assessment всегда приносит неожиданные результаты, даже если компания уверена в своей безопасности. Три примера из практики, демонстрирующих важность этой процедуры.
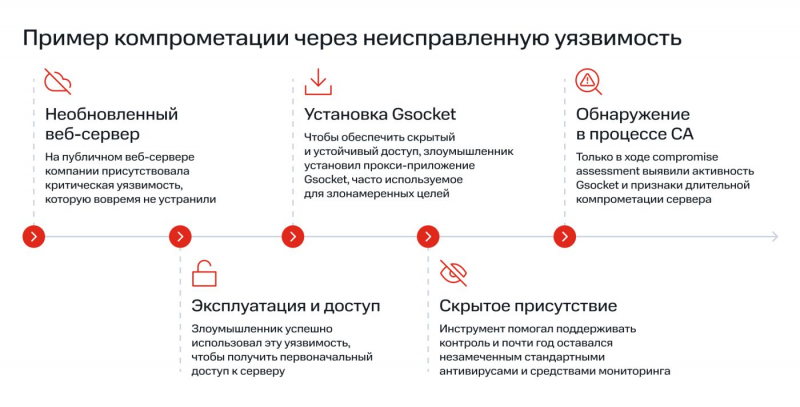
Кейс 1. Gsocket в «чистой» сети
Компания готовилась к внешнему аудиту, завершив внутренние проверки и закрыв уязвимости. Однако CA обнаружил два активных туннеля через Gsocket, дававших злоумышленнику доступ во внутреннюю сеть. Атакующий спокойно выгружал данные, в то время как организация считала себя защищенной.

Кейс 2. Cobalt Werewolf внутри инфраструктуры
Новый CISO начал работу с проверки инфраструктуры. CA выявил следы группировки Cobalt Werewolf: образцы вредоносного ПО с признаками CobInt и инструменты для кражи данных. Компания избежала остановки бизнеса, но факт скрытого присутствия злоумышленников стал решающим аргументом для внедрения постоянного мониторинга.
Кейс 3. Параллельные атаки
В крупной госорганизации CA обнаружил две независимые группировки. Первая, APT-группа, действовала скрытно, используя кастомные импланты для сбора данных. Вторая, хактивисты, вела себя шумно, быстро пытаясь продвинуться в системе. Если бы реагирование ограничилось хактивистами, APT-группа осталась бы незамеченной.

Выводы
Compromise assessment — не разовая процедура, а основа для построения зрелой системы кибербезопасности. Исследование дает объективную картину и позволяет провести полную инвентаризацию инфраструктуры. Чтобы разовый результат не остался лишь констатацией фактов, на его основе выстраивают постоянный мониторинг: внедряют EDR-решения, усиливают SOC, настраивают контроль конфигураций. Такой подход значительно снижает риски будущих атак.
Реклама. Рекламодатель ООО «БИЗон», ИНН: 9701036178, erid:2SDnjc4WyjG
Источник: http://www.securitylab.ru/analytics/574302.php