


Compromise assessment — это процедура, направленная на выявление скрытых угроз в IT-инфраструктуре. Рассмотрим, как она работает и почему важна для безопасности.
Compromise Assessment
На сайте BI.ZONE доступно руководство для самостоятельной проверки.
Основные принципы
Compromise assessment (CA) — это углубленный анализ инфраструктуры, который помогает обнаружить реальные следы вторжений: подозрительные процессы, признаки вредоносного кода, аномалии в работе учетных записей и журналах событий. В отличие от стандартного аудита, CA концентрируется не на потенциальных уязвимостях, а на фактических индикаторах взлома. Этот метод развился из области расследования инцидентов (DFIR), но применяется превентивно — до обнаружения атаки. Параллельно решается задача инвентаризации: формируется актуальная карта IT-инфраструктуры. Провести такую проверку собственными силами сложно из-за необходимости сбора и анализа данных из множества источников. Привлечение независимых специалистов минимизирует субъективность оценок и вероятность ошибок. CA действует как диагностический инструмент: выявляет скрытые угрозы, определяет их масштаб и предлагает план устранения.
Ключевые сценарии применения
Наибольшую пользу CA приносит в ситуациях, требующих оперативной и точной оценки уровня кибербезопасности.
Смена руководства по информационной безопасности. Новому сотруднику важно получить не формальные отчеты, а реальное представление о состоянии защиты. CA помогает быстро выявить потенциальные угрозы, которые могут проявиться позднее, и определить приоритетные направления работы.
Due diligence при сделках M&A. Киберриски直接影响资产价值。隐藏的安全问题可能成为不愉快的意外。CA устраняет эту неопределенность, позволяя принимать более обоснованные инвестиционные решения.
Восстановление после инцидента. Даже после тщательного расследования и устранения последствий атаки остается вероятность, что не все точки присутствия злоумышленника обнаружены. В таких случаях CA выступает в роли дополнительной проверки, подтверждая полную очистку инфраструктуры.
Регулярное использование в высокорисковых отраслях. Финансовые организации, ритейл, компании с критической инфраструктурой и операторы персональных данных — главные цели атакующих. Для них регулярное проведение CA является обязательной практикой раннего обнаружения угроз.

Методология BI.ZONE
В отличие от расследования инцидентов, где внимание сосредоточено на конкретном событии, CA охватывает всю IT-инфраструктуру. Цель — подтвердить отсутствие незамеченной активности злоумышленников.
Мы применяем подход, который сочетает автоматизированную обработку данных (свыше 3800 правил детектирования) с ручной проверкой аномалий экспертами. Это исключает ложные срабатывания и обеспечивает достоверность результатов.
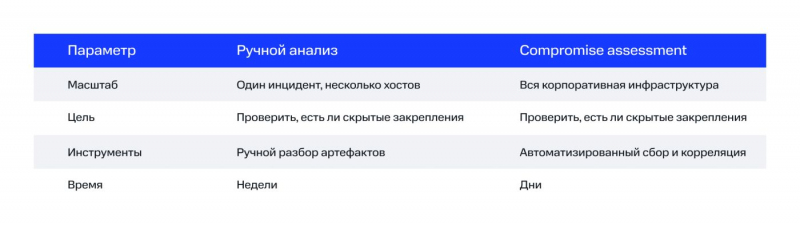
Такой метод эффективен даже в крупных инфраструктурах с десятками тысяч устройств, сохраняя глубину анализа, недостижимую при классическом «ручном» подходе DFIR.
Основные принципы нашего подхода:
- Оперативность без disruption бизнеса. Средняя продолжительность проекта — две недели с минимальным воздействием на рабочие процессы.
- Минимизация ложных срабатываний. Все подозрительные события проверяются аналитиками вручную.
- Практические рекомендации. Результат включает не только перечень угроз, но и конкретные шаги по их устранению и усилению защиты.
- Гибкий переход к реагированию. При обнаружении активной атаки процесс seamlessly переключается в режим DFIR.
Именно такой комплексный подход позволяет за короткий срок получить уверенность в отсутствии злоумышленников в инфраструктуре.
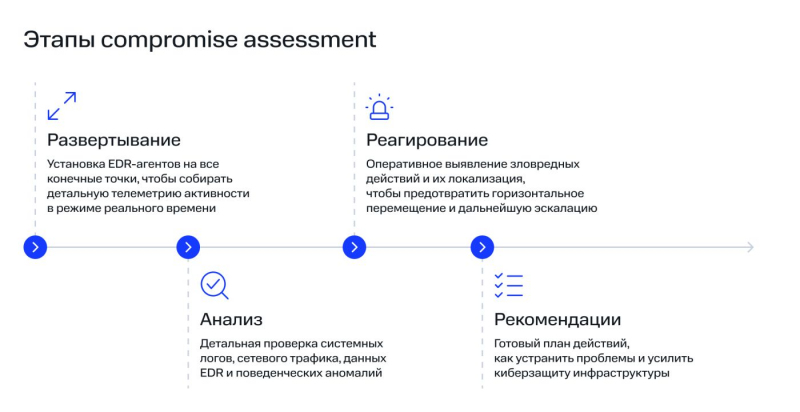
Области анализа
Процесс включает три основных направления, каждое из которых фокусируется на определенном сегменте инфраструктуры.

Источник: http://www.securitylab.ru/analytics/574302.php
