


Считается, что учебные площадки предназначены для обучения начинающих специалистов. Однако регулярная отработка сложных кейсов особенно важна для опытных коллективов. У них имеется необходимый инструментарий, отлаженные процедуры и накопленный багаж знаний. Ключевая задача – оценить эффективность этих наработок при столкновении с целевой атакой. Крупные организации регулярно сталкиваются с реальными инцидентами, но далеко не каждый случай позволяет отработать полный цикл расследования и проверить компетенции.
Пределы технологических возможностей
Начальные стадии развития центра мониторинга обычно прозрачны. Организация внедряет защитные системы, настраивает сбор и обработку данных, определяет зоны ответственности сотрудников. Специалисты осваивают технологии и создают процедуры выявления и анализа происшествий.
Со временем инфраструктура усложняется, количество инструментов растет, команда приобретает опыт. Однако наличие передовых решений безопасности не означает, что сложный инцидент будет своевременно обнаружен.
Большинство защитных систем не заменяют человеческое решение. Например, SIEM-система фиксирует события и генерирует предупреждения, но специалист должен интерпретировать эти данные. Отдельное оповещение может показаться незначительным. Для понимания полной картины аналитику необходимо сопоставить информацию из различных источников, проверить предположения и реконструировать действия злоумышленника.
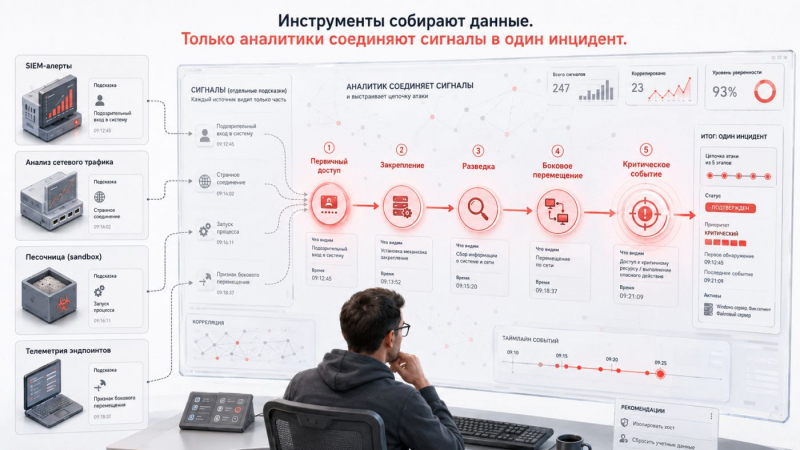
Иногда необходимые данные уже присутствуют в системах защиты, но команда не связывает их в единый инцидент. На практике встречались случаи, когда при серьезном нападении система мониторинга сети регистрировала подозрительную активность и передавала сведения специалистам. Сценарий отличался от типовых, поэтому аналитики не сразу распознали его развитие. Информация имелась, инструмент функционировал. Не хватило опыта работы с подобными признаками.
На этом этапе трансформируется задача развития SOC. Команде недостаточно знать интерфейсы продуктов и разбираться в стандартных событиях. Требуется умение объединять разрозненные данные, выявлять аномалии и анализировать атаки, выходящие за рамки привычных сценариев.
Почему ветеранам также необходима тренировка
Зрелые центры мониторинга чаще встречаются в крупных банках, госструктурах, промышленных и энергетических компаниях, что закономерно: именно эти организации становятся мишенью для сложных атак, адаптированных под конкретную инфраструктуру. Базовых навыков наблюдения может оказаться недостаточно.
При этом в повседневной деятельности отдельный аналитик редко сталкивается с полным циклом расследования целевого нападения. Основное время уходит на обработку знакомых событий. Первая линия реагирования занимается потоком оповещений, инженеры обслуживают свои системы, сложные случаи передаются старшим аналитикам.
Такое разделение обязанностей помогает справляться с текущей нагрузкой, но может сузить кругозор специалистов. Сотрудник отлично знает свой инструмент и участок работы, но не всегда понимает взаимосвязь своих данных с другими аспектами расследования.
При сложном нападении полную картину по одному источнику получить невозможно. Отдельные признаки могут появляться в SIEM, сетевых логах или результатах исследования файла в песочнице. Для восстановления цепочки специалистам необходимо сопоставить эту информацию и установить логические связи.
На учебной площадке команда может отработать весь процесс без риска для рабочей среды. Специалисты анализируют атаки, основанные на методах реальных APT-групп, работают с привычными классами систем защиты и проверяют свои гипотезы. Если решение оказалось ошибочным, последствия остаются в учебном пространстве.
Ошибку можно разобрать с наставником, понять, на каком этапе расследование пошло не так, и попробовать другой подход. При реальном инциденте цена ошибки – время, которое злоумышленник проведет внутри системы.
Адресное устранение пробелов вместо общего обучения
Подготовка опытной команды отличается от обучения новичков. Специалистам с многолетним стажем вряд ли нужен очередной линейный курс, начинающийся с азов и требующий освоения всего материала независимо от уровня подготовки.
На платформе Standoff Defend обучение интегрировано в процесс расследования. Команда начинает работать со сценарием и по мере необходимости выявляет пробелы в знаниях. Один сотрудник может столкнуться с неизвестной тактикой атакующих, другой – обнаружить недостаток понимания сетевых технологий.
В этом случае расследование можно приостановить, изучить соответствующий материал в базе знаний или отработать конкретный навык на практических примерах, а затем вернуться к анализу сложной атаки. Нет необходимости заранее проходить всю теорию. Специалист осваивает то, что требуется для решения конкретной задачи.
Такой подход учитывает разный уровень подготовки сотрудников внутри одного SOC. Опытные аналитики могут сосредоточиться на сложных аспектах атаки и проверке гипотез. Менее подготовленные – разобраться с начальными этапами исследования и постепенно включаться в более сложные процессы.
Преимущества сложных сценариев для опытных коллективов
Работа на полигоне – не просто запоминание готовых последовательностей. Если за год специалист разобрал десять различных сценариев, это не значит, что теперь он способен работать только с этими вариантами.
Постепенно меняется сам подход к расследованию. Аналитик видит разные способы закрепления в системе, маскировки активности и перемещения между компонентами. Он лучше понимает логику злоумышленника и быстрее формирует гипотезы.
Поэтому следующий незнакомый сценарий уже не кажется абсолютно новым. У специалиста остается опыт предыдущих исследований: какие данные проверить, где искать взаимосвязи и каких действий ожидать в дальнейшем.
Для зрелого центра мониторинга это одна из ключевых целей регулярных тренировок. Технологии у команды уже есть. Теперь важно научиться применять их в ситуациях, которые невозможно полностью предугадать.
Ошибки даже у сильных команд
Когда в центре мониторинга выстроены процессы и внедрены основные защитные системы, проблемы становятся менее очевидными. Команда умеет работать с SIEM, знает инфраструктуру и справляется с рутинным потоком событий. Однако сложная атака требует иного уровня взаимодействия.
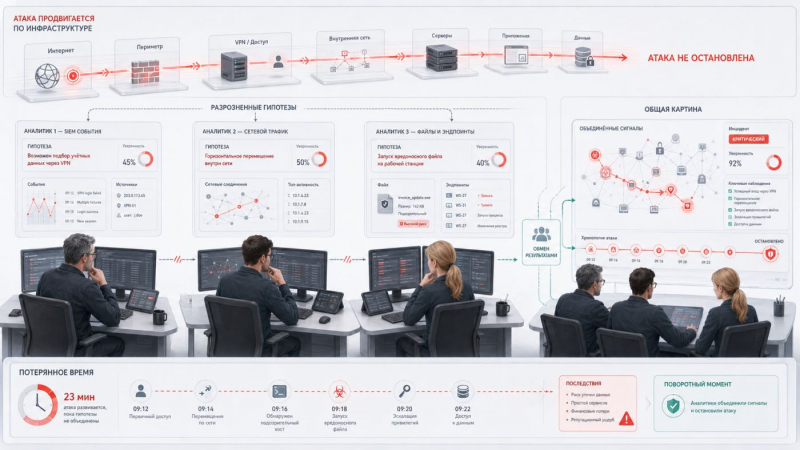
Одна из распространенных проблем – слишком долгая работа каждого со своей гипотезой. Один аналитик изучает события в SIEM, другой проверяет сетевой трафик, третий ищет признаки вредоносного ПО. Каждый решает свою задачу, но общая картина не складывается. Команда может обнаружить отдельные этапы атаки, но не связать их в единое целое.
Это затягивает эскалацию. Специалисты продолжают собирать данные, пытаются подтвердить свою версию и не всегда вовремя делятся информацией с коллегами. При реальном инциденте это дает злоумышленнику дополнительное время для закрепления и дальнейших действий.
На полигоне видны не только обнаруженные техники. Можно проанализировать статистику и понять, какие гипотезы выдвигались, как распределялись задачи, когда происходил обмен результатами и где терялось время.
Иногда неожиданным оказывается поведение отдельных сотрудников. Специалист может отлично справляться с рутинной работой, но теряться при отсутствии шаблонного сценария. Бывает и обратное: сотрудник, незаметный при обработке типовых событий, быстро находит связи между разрозненными признаками и предлагает неочевидные гипотезы.
Эти особенности сложно выявить по количеству закрытых инцидентов или результатам тестирования. Они проявляются при совместной работе над сложной нестандартной задачей – и киберполигон идеально подходит для таких ситуаций.
Регулярные тренировки показывают и степень зависимости команды от отдельных экспертов. Если расследование останавливается, когда ключевой специалист в отпуске или не участвует в обучении, знания внутри SOC распределены неравномерно. В обычных условиях это может долго оставаться незамеченным (пока не произойдет серьезный инцидент).
Для опытной команды ценность полигона именно в таких выводах. Защитные системы могут работать исправно и предоставлять необходимые данные. Вопрос в том, сможет ли коллектив оперативно синтезировать эти сигналы, согласовать следующие шаги и довести расследование до конца.
Необходимость поддержания опыта
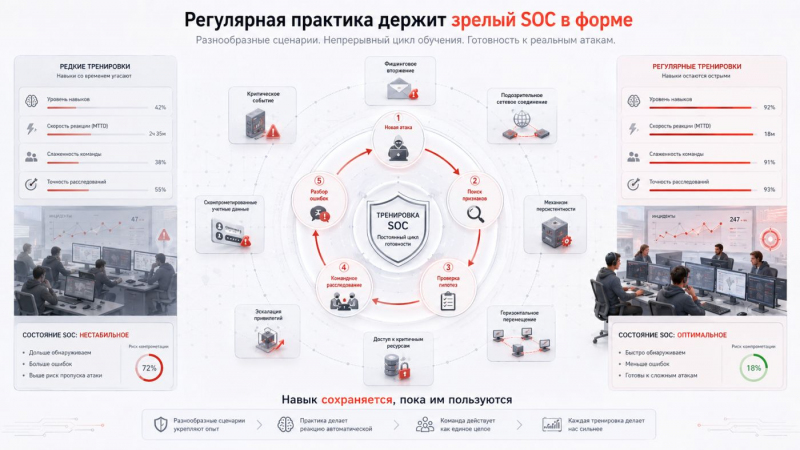
Опыт – не постоянная величина. Если специалисты долго не сталкиваются со сложными атаками, часть навыков утрачивается. Сотрудники по-прежнему хорошо справляются с рутинными событиями, но на анализ нестандартного сценария тратят больше времени. Дольше формируют гипотезы, не сразу понимают, какие данные проверить и как связать отдельные признаки.
При этом эволюционируют сами атаки. Появляются новые методы и инструменты, меняются способы проникновения и маскировки. Сценарий, детально разобранный год назад, остается полезным, но его уже недостаточно для подготовки к современным угрозам.
Изменяется и сам SOC. Опытные сотрудники переходят на другие должности или уходят из организации, приходят новые специалисты. Вместе с людьми может уходить часть накопленных знаний. Регулярные тренировки помогают сохранять экспертизу внутри команды и быстрее включать новичков в рабочий процесс.
Разовая тренировка дает моментальный срез. Она показывает, как команда справилась с конкретным сценарием сегодня, но не отвечает на вопрос, сохранится ли этот уровень через полгода. За это время может измениться состав центра мониторинга, появиться новый класс атак или обновиться инфраструктура компании.
Standoff Defend построен на регулярной практике. Команда анализирует атаки с кибербитвы и сценарии, воспроизводящие тактики реальных APT-групп. Пользователь проходит всю цепочку – от начального проникновения до критического события. Затем сценарии можно повторять с другими артефактами, чтобы не запоминать конкретные признаки, а развивать навыки поиска и анализа.
Постепенно у специалистов накапливается опыт работы с различными сценариями. Они не запоминают готовые решения, а учатся быстрее выявлять связи между событиями, проверять гипотезы и предугадывать возможные действия злоумышленника.
Практика здесь аналогична поддержанию физической формы. Нельзя один раз пройти сложный сценарий и считать команду подготовленной на годы вперед. Навык сохраняется только при постоянном применении.
Критерии зрелости команды
Уровень развития SOC нельзя оценить по числу аналитиков или количеству внедренных систем защиты. Можно собрать внушительный технологический стек, но потерять время при первой же нестандартной атаке. Инструменты зафиксируют отдельные признаки, но анализ инцидента все равно ляжет на плечи сотрудников.
Сильная команда умеет быстро собирать разрозненные события в единую картину. Специалисты распределяют обязанности: один проверяет сетевую активность, другой изучает события в SIEM, третий анализирует файлы и действия на рабочих станциях. При этом результаты не остаются в отдельных направлениях. Команда сопоставляет гипотезы и понимает, что уже известно об атаке, а что еще предстоит выяснить.
Еще один признак зрелости – способность своевременно принимать решения. Расследование почти никогда не начинается с полной информации. Аналитикам приходится работать с неполными данными, отвергать ошибочные версии и менять направление поиска. Если команда бесконечно ждет подтверждений и не решается отказаться от первоначальной гипотезы, злоумышленник получает дополнительное время.
Зрелый центр мониторинга конструктивно относится к ошибкам во время тренировок. Цель работы на полигоне – не пройти сценарий без единого промаха. Гораздо важнее понять, почему команда пропустила событие, поздно передала сведения или потратила слишком много времени на бесперспективное направление.
После расследования сильная команда анализирует эти моменты. Специалисты вместе с наставником разбирают, каких данных не хватило, где нарушилось взаимодействие и какие знания требуют доработки. Ошибка становится материалом для следующих тренировок, а не поводом искать виноватых.
Поэтому технически оснащенный SOC и зрелый SOC – не одно и то же. Технологии предоставляют данные. Зрелость проявляется в том, как команда использует их в сложном расследовании и какие выводы делает после.
Почему лидеры продолжают тренироваться
На Standoff Defend приходят команды с уже работающим SOC, опытом расследования инцидентов и отработанными процедурами. Им не требуется разъяснять основы мониторинга или учить работать с SIEM. Запрос иной: регулярно сталкиваться со сложными атаками, которых может не быть в повседневной работе, и поддерживать форму между реальными инцидентами.
Такой подход выбрала, например, группа компаний ДОМ.РФ. Речь идет о развитии уже сильных коллективов. Специалистам требовалась постоянная практика на новых сценариях, возможность выходить за рамки привычных задач и анализировать атаки, основанные на актуальных методах злоумышленников.
Первые изменения становятся заметны уже в процессе расследований. Специалисты быстрее распределяют задачи, чаще обмениваются промежуточными результатами и увереннее работают с незнакомыми сценариями. Команда меньше времени тратит на заведомо неверные гипотезы и быстрее определяет, какие данные нужны для следующего шага.
Меняется и взгляд руководства на коллектив. Полигон показывает, как сотрудники действуют за пределами привычных обязанностей. Иногда специалист, отлично справляющийся с рутинными событиями, испытывает трудности при анализе нестандартной атаки. Бывает обратная ситуация: сотрудник, незаметный в повседневной работе, быстро находит связи между разрозненными событиями и выдвигает неочевидные гипотезы.
Такие наблюдения помогают лучше понимать сильные стороны сотрудников, выявлять пробелы в знаниях и распределять задачи внутри центра мониторинга. Причем выводы основаны не на тестах или формальной аттестации, а на совместном анализе.
Со временем команда накапливает опыт работы с различными методами атакующих. Каждый новый сценарий расширяет набор знакомых признаков и подходов. Специалисты быстрее выявляют связи между событиями и увереннее действуют при отсутствии готового алгоритма.
Чем опытнее команда, тем лучше она осознает: сложную атаку невозможно полностью описать регламентом. К ней готовятся через постоянную работу с различными сценариями.
Перспективы развития
Создание SOC – лишь начальный этап. Когда системы внедрены, процессы отлажены, роли распределены, перед командой возникает новая задача: поддерживать готовность к атакам, выходящим за рамки стандартных сценариев.
Для этого специалистам требуется регулярная практика – возможность анализировать новые цепочки атак, проверять гипотезы, ошибаться без последствий для рабочей среды и разбирать эти ошибки вместе с коллективом.
Поэтому зрелые центры мониторинга продолжают работать на полигонах. Опыт расследования также требует тренировки, особенно когда меняются методы атакующих, состав команды и корпоративная инфраструктура.
На Standoff Defend обучение встроено в процесс анализа. Команда начинает работать со сценарием и по мере необходимости выявляет пробелы в знаниях. Один сотрудник может столкнуться с неизвестной тактикой злоумышленников, другой – обнаружить нехватку понимания сетевых технологий.
