

Как перестать полагаться на память при управлении сетью и создать инфраструктуру, устойчивую к сбоям.

Сети обрабатывают огромные объемы данных. Надежность инфраструктуры, приложений, систем управления и хранилищ напрямую зависит от стабильности сетевого взаимодействия. Даже незначительная ошибка в настройках или взломанный аккаунт могут вызвать продолжительный простой, утечку данных или несанкционированный доступ.
Управление сетевой инфраструктурой
Методология NIM (Network Infrastructure Management) подразумевает комплексный и постоянный контроль. Настройка, наблюдение, защита и документирование работают взаимосвязано. Система управления отображает работающее оборудование, права доступа, маршруты, последние правки и расположение резервных копий конфигураций.
Такой подход значительно ускоряет диагностику неполадок и уменьшает зависимость компании от отдельных специалистов, так как полная информация об инфраструктуре хранится централизованно. Организация процесса требует первоначальных усилий на инвентаризацию и строгого соблюдения дисциплины обновления данных. Доступ к системе защиты ограничивают многофакторной аутентификацией, резервными каналами связи и корпоративными политиками. Автоматизацию без тщательной проверки применять опасно — ошибочный шаблон может мгновенно распространить неверные настройки и остановить работу.
Инвентаризация, мониторинг и управление конфигурациями
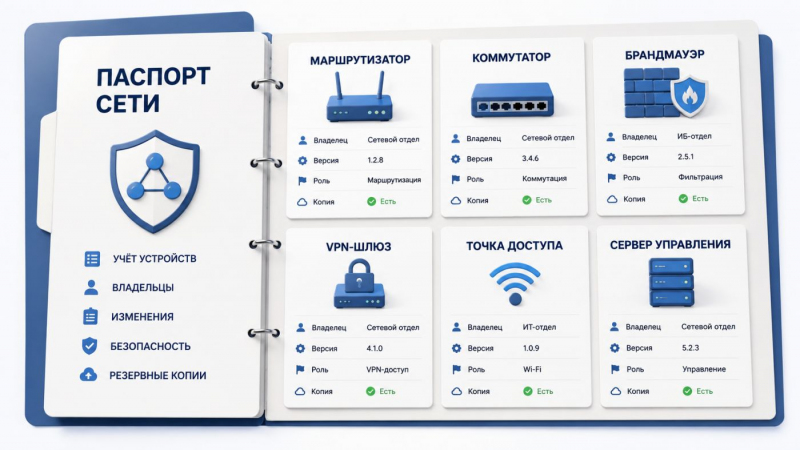
В реестр включают все оборудование: маршрутизаторы, коммутаторы, точки доступа, межсетевые экраны, контроллеры, VPN-шлюзы, серверы, облачные подключения и точки выхода в интернет. Для каждого устройства регистрируют владельца, функционал, сетевые адреса, версию ПО, местоположение, критичность, дату последнего обновления и ссылку на файл конфигурации.
Мониторинг включает не только проверку доступности узлов. Системы отслеживают нагрузку каналов, ошибки интерфейсов, задержки, потерю пакетов, изменения маршрутов, сбои туннелей, необычный трафик и подозрительные входы. Изменения вносят только через формальные запросы с проверкой, выделенным временем для работ, планом отката и записью в журнале аудита. После каждого изменения систему сохраняет предыдущую версию конфигурации для сравнения. Это позволяет отследить, кто инициировал добавление правила, изменение маршрута или открытие доступа. Инструмент NetBox эффективен как модель сети, но только при аккуратном ведении данных.
Этапы внедрения системы контроля
Внедрение начинается с инвентаризации. Определяют сети и устройства для учета, перечень данных, ответственных сотрудников и правила внесения изменений. Обычно работу начинают с ядра сети, брандмауэров, VPN-шлюзов, точек выхода в интернет и критичных серверных сегментов.
После создания реестра подключают журналы событий и настраивают мониторинг. Системы фиксируют аппаратные сбои, ошибки портов, переполнение таблиц, перезапуски туннелей, смену маршрутизации, неудачные входы и отказы резервных каналов. Автоматизацию внедряют поэтапно. Сначала настраивают резервное копирование, проверку версий, поиск отклонений и автоматические отчеты. Массовые изменения разрешают только после тестирования и подготовки плана отката. Прогресс оценивают по доле устройств с актуальными настройками, среднему времени восстановления и количеству удаленных устаревших правил.
Принцип нулевого доверия
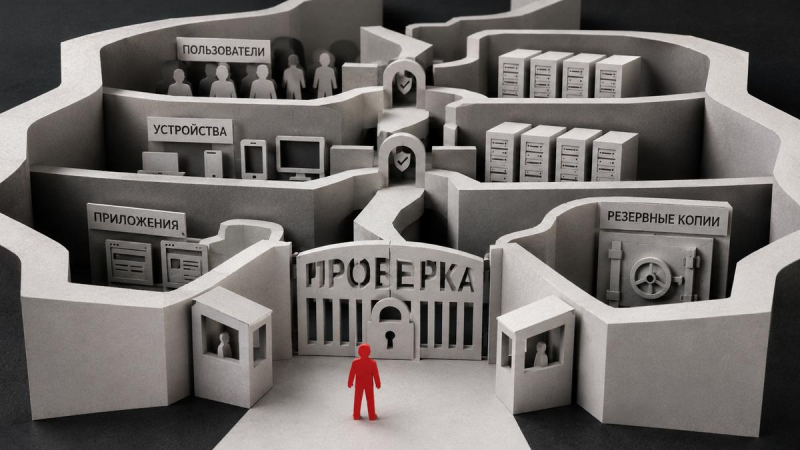
Концепция ZTNA меняет логику удаленного доступа к корпоративным ресурсам. Традиционный подход расширяет периметр до домашних устройств сотрудников. В модели нулевого доверия система не доверяет ни пользователям, ни устройствам, ни внутренним адресам по умолчанию.
Доступ открывают только после проверки. Система анализирует личность, роль, состояние устройства, способ аутентификации, местоположение, уровень риска сессии и конфиденциальность ресурса. Подробности описаны в публикациях NIST. Модель зрелости CISA подтверждает необходимость защиты всей инфраструктуры, включая идентификацию, устройства, сети, приложения, данные и аналитику.
Переход требует анализа сети с позиции злоумышленника. Определяют ресурсы, доступные после компрометации учетной записи, возможные действия и скорость реакции. На первом этапе внедряют каталог пользователей, многофакторную аутентификацию, проверку устройств, раздельные политики, журналирование и регулярный пересмотр прав. Первыми защищают учетные записи администраторов, внешних подрядчиков, веб-приложения, консоли управления и критичные бизнес-системы.
Исключение паролей из управления
Пароли для удаленного управления серверами остаются слабым звеном. Злоумышленники могут подобрать пароль, получить его обманом, найти в файле или использовать после утечки. SSH-ключи работают надежнее: закрытый ключ хранится локально, открытый — на сервере. При входе сервер проверяет наличие закрытого ключа без передачи данных по сети.
Закрытый ключ защищают паролем и ограниченными правами. Уволенным сотрудникам доступ отзывают сразу, устаревшие ключи удаляют. Для администрирования используют отдельные ключи. При высоких рисках добавляют аппаратные токены, а прямой вход с привилегиями запрещают. Процесс перехода включает создание ключей, размещение открытой части на сервере, проверку входа и отключение парольной аутентификации. Заранее готовят резервный канал связи.
Управление обновлениями
Случайные обновления сетевого оборудования приводят к серьезным сбоям. Разработчики регулярно выпускают исправления для маршрутизаторов, коммутаторов, брандмауэров, контроллеров, систем мониторинга и серверов. Злоумышленники быстро используют известные уязвимости, особенно в публичных интерфейсах, почтовых шлюзах и брандмауэрах.
Основой является учет версий ПО. Администраторы должны знать расположение уязвимого кода, устройства с доступом из интернета, критичные сервисы и непроверенные обновления. Каталог CISA KEV помогает расставить приоритеты. Если уязвимость активно используют, исправление устанавливают вне графика. Плановые обновления проводят по расписанию.
Перед обновлением тестируют изменения и готовят план отката. Новая прошивка может нарушить маршрутизацию, кластеризацию или фильтрацию. Критичное оборудование обновляют в выделенные периоды. Перед работами проверяют резервные копии, изучают список изменений, сохраняют старую прошивку и назначают ответственного.
Брандмауэры и резервирование
Брандмауэр разделяет сетевые сегменты, фильтрует трафик, проверяет приложения, ведет журналы, блокирует внешний доступ и отправляет события в систему мониторинга. Каждое правило должно четко определять разрешенные и запрещенные действия для узла.
Со временем в правилах накапливается мусор: временные исключения, доступы подрядчиков, широкие диапазоны адресов, открытые порты и разрешения для неактивных сервисов. Каждое правило должно иметь владельца, причину создания и срок действия для временных. Ревизию проводят регулярно. Администрирование с внешних адресов запрещают, а действия администраторов записывают. В критичных сегментах разрешают только необходимый трафик.
Резервное копирование включает не только пользовательские файлы и базы данных. Сохраняют конфигурации маршрутизаторов, коммутаторов, брандмауэров, систем управления доступом, серверов каталогов и платформ мониторинга. Применяют правило: три копии, два типа носителей, одна копия вне основной инфраструктуры.
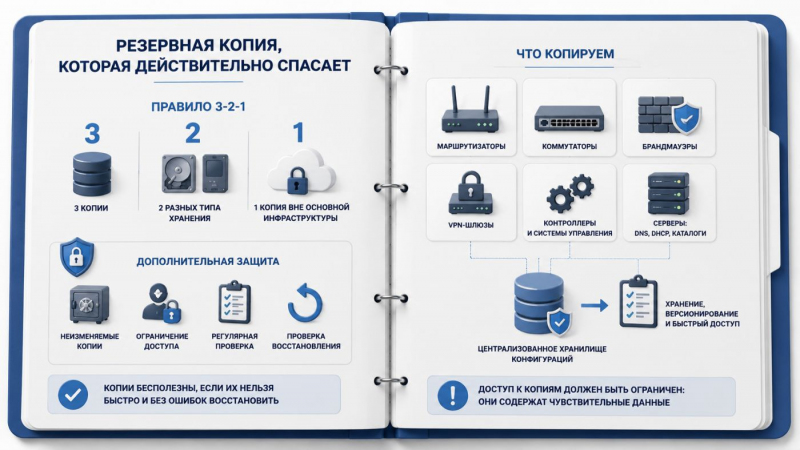
Копии делают неизменяемыми, хранилище защищают ограничением прав. Восстановление проверяют на тестовых стендах. Конфигурации сохраняют после каждого изменения с возможностью сравнения версий. Широкий доступ к резервным копиям опасен из-за хранения сетевых адресов, структуры сегментов, ключей и учетных записей.
Сегментация сети и реагирование на инциденты
Неразделенная сеть упрощает действия злоумышленников. Рабочие станции, серверы, гостевые сети, производственные системы, видеонаблюдение, телефония, тестовые среды и интерфейсы администрирования должны работать в изолированных сегментах. Зараженный компьютер не должен иметь доступа к контроллеру домена, серверу резервного копирования или панели управления.
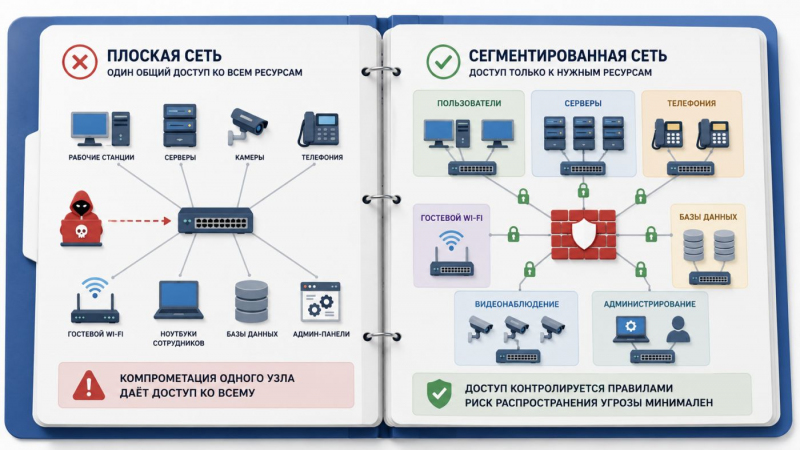
Принцип минимальных привилегий применяют для пользователей и сетевых потоков. Сервер приложений подключают к базе данных по конкретному порту. Подрядчикам выдают временный доступ вместо постоянных учетных записей. Административный контур строят отдельно с многофакторной аутентификацией, журналированием команд, блокировкой доступа из пользовательских сетей и отдельными учетными записями для привилегированных действий.
Расследование инцидентов основывается на журналах брандмауэров, шлюзов удаленного доступа, серверов аутентификации, DHCP, контроллеров беспроводных сетей и другого оборудования. Оповещения настраивают на тревожные события: входы администраторов из необычных мест, массовые ошибки аутентификации, изменения правил, попытки отключить журналирование и появление неизвестных устройств. Порядок реагирования заранее прописывают в регламенте, включая изоляцию зараженного сегмента, связь с провайдером, сбор конфигураций, проверку резервных копий и восстановление сервисов.
Типичные ошибки
Основная ошибка — уверенность в надежности сети до первого серьезного сбоя. После проектов остаются старые прошивки и забытые правила. Знания об архитектуре часто хранятся у нескольких инженеров. Автоматизацию запускают без шаблонов, распределения ролей, проверок и процедур отката.
План наведения порядка включает несколько этапов: сбор актуального реестра устройств, сегментов, адресов и ответственных; настройка мониторинга доступности, производительности и безопасности; автоматическое резервное копирование и тестовые восстановления; переход на SSH-ключи и многофакторную аутентификацию; аудит правил брандмауэра, сегментация сети и документирование действий при сбоях.
Заключение
Сеть постоянно изменяется. Подход NIM устраняет хаос администрирования и делает инфраструктуру прозрачной. Модель нулевого доверия ограничивает доступ даже внутри периметра, а использование ключей вместо паролей закрывает распространенный вектор атак. Регулярные обновления устраняют уязвимости, брандмауэры контролируют трафик, а проверенные резервные копии позволяют быстро восстановить работу. Надежная сеть характеризуется не отсутствием сбоев, а прозрачностью процессов, четким распределением ответственности и готовыми инструкциями на любые ситуации.
Источник: http://www.securitylab.ru/analytics/535519.php