


Как избежать управления сетью «наугад» и создать инфраструктуру, устойчивую к сбоям.

Через сеть ежесекундно проходит огромный объем информации. Работа приложений, систем хранения данных и управления зависит от стабильного сетевого взаимодействия. Даже незначительная ошибка конфигурации или взломанная учетная запись могут стать причиной длительного простоя, утечки данных или несанкционированного доступа злоумышленников.
Управление сетевой инфраструктурой
Методология NIM (Network Infrastructure Management) подразумевает систематический контроль. Конфигурирование, защита, мониторинг и документирование работают совместно. Централизованная платформа предоставляет данные о подключенных устройствах, правах доступа, путях передачи данных, последних изменениях и резервных копиях настроек.
Такой подход сокращает время диагностики неполадок и уменьшает зависимость компании от отдельных специалистов, так как полная информация об инфраструктуре хранится в единой системе. Первоначальная инвентаризация требует времени, а поддержание актуальности данных — дисциплины. Доступ к системе защиты ограничивают многофакторной аутентификацией, резервными каналами связи и корпоративными политиками. Автоматизация без предварительной проверки опасна: ошибочный сценарий может быстро распространить неверные настройки на множество устройств и парализовать работу.
Учет оборудования, мониторинг и контроль конфигураций
В реестр вносят все без исключения устройства: маршрутизаторы, коммутаторы, точки доступа, межсетевые экраны, VPN-шлюзы, серверы, облачные соединения и точки выхода в интернет. Для каждого указывают ответственного, функциональное назначение, IP-адреса, версию ПО, местоположение, уровень важности, дату последнего обновления и путь к файлу конфигурации.
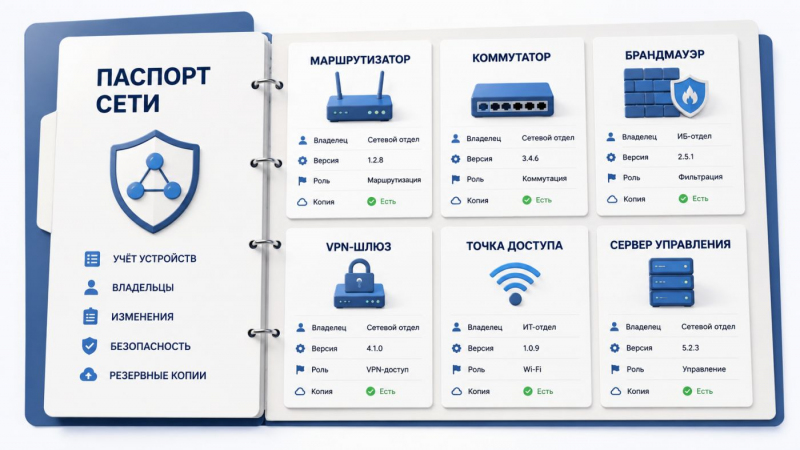
Мониторинг не ограничивается проверкой доступности узлов. Системы анализируют загруженность каналов, ошибки интерфейсов, время отклика, потерю пакетов, изменения маршрутов, стабильность туннелей, необычный рост трафика и подозрительные попытки авторизации. Изменения вносят только через утвержденные заявки с проверкой, временным окном для работ, планом отката и записью в журнале. После каждого изменения система сохраняет предыдущую версию и сравнивает ее с новой. Это помогает определить, кто и зачем внес правки. Открытый инструмент NetBox хорошо справляется с моделированием сети, но эффективен только при тщательном заполнении данных.
Этапы внедрения системы контроля
Начинают с масштабной инвентаризации: определяют сети и устройства для учета, набор собираемых данных, ответственных за актуальность и правила внесения изменений. Первыми обычно учитывают ядро сети, межсетевые экраны, VPN-шлюзы, точки выхода в интернет и ключевые серверные сегменты.
После формирования реестра настраивают сбор логов и мониторинг. Системы фиксируют аппаратные сбои, ошибки портов, переполнение таблиц, перезапуски туннелей, смену маршрутов, неудачные входы и отказы резервных каналов. Автоматизацию вводят поэтапно: сначала настраивают резервное копирование, проверку версий, поиск отклонений и генерацию отчетов. Массовые изменения разрешают только после тестирования на стенде и подготовки плана отката. Эффективность оценивают по доле устройств с актуальными настройками, среднему времени восстановления после сбоя и количеству удаленных устаревших правил.
Принцип нулевого доверия (ZTNA)
ZTNA меняет подход к удаленному доступу. Классическая модель растягивает корпоративный периметр до домашнего устройства сотрудника. Подход нулевого доверия подразумевает проверку каждого запроса, независимо от его источника — пользователя, устройства или внутреннего IP-адреса.
Доступ открывают только после проверки личности пользователя, его роли, состояния устройства, метода аутентификации, местоположения, уровня риска сессии и конфиденциальности запрашиваемого ресурса. Подробности описаны в документах NIST. Модель зрелости безопасности CISA подтверждает необходимость защиты всей инфраструктуры, включая идентификацию, устройства, сети, приложения и данные.
Для перехода требуется оценить сеть с точки зрения злоумышленника: определить, какие ресурсы доступны после компрометации одной учетной записи, как далеко можно продвинуться и насколько быстро среагирует защита. На первых этапах внедряют каталог пользователей, MFA, проверку устройств, раздельные политики, логирование сессий и регулярный пересмотр прав. В защищенный периметр сначала включают учетные записи администраторов, подрядчиков, внутренние веб-приложения, панели управления и критически важные системы.
Отказ от паролей в администрировании
Пароли при удаленном управлении серверами остаются слабым звеном. Злоумышленники могут подобрать, украсть или использовать их повторно после утечек. SSH-ключи значительно надежнее: закрытый ключ хранится только на устройстве пользователя, а открытый — на сервере. При подключении сервер проверяет наличие закрытого ключа без передачи секретных данных по сети.
Закрытый ключ дополнительно защищают паролем и ограничением прав доступа. При увольнении доступ отзывают сразу, а старые ключи периодически удаляют. Для администрирования создают отдельные ключи. В высокорисковых сценариях добавляют аппаратные токены, а прямой вход с административными правами блокируют. Переход включает создание ключевой пары, размещение открытого ключа на сервере, тестирование входа и отключение парольной аутентификации. На случай аварии заранее готовят защищенный резервный канал.
Управление обновлениями
Хаотичное обновление оборудования рано или поздно приводит к серьезным сбоям. Разработчики регулярно выпускают исправления для маршрутизаторов, коммутаторов, межсетевых экранов, контроллеров беспроводных сетей и серверов. Злоумышленники быстро эксплуатируют уязвимости, особенно в публичных сервисах, почтовых шлюзах и системах защиты.
Важно точно знать версии ПО всех устройств, их доступность из интернета, критичные сервисы и список непроверенных обновлений. Каталог CISA KEV помогает расставить приоритеты. Эксплуатируемые в мире уязвимости закрывают внепланово, а остальные обновления устанавливают по графику.
Перед обновлением проводят тесты и готовят план отката. Новая прошивка может нарушить маршрутизацию, кластеризацию или фильтрацию трафика. Критичное оборудование обновляют в заранее запланированные «окна». Перед началом проверяют резервные копии, изучают список изменений, сохраняют старую версию ПО и назначают ответственного.
Межсетевые экраны и резервное копирование
Межсетевой экран разделяет сегменты сети, фильтрует трафик, контролирует работу приложений, ведет логи, закрывает внешний доступ и передает события в систему мониторинга. Каждое правило должно четко определять разрешенные и запрещенные действия для конкретного узла.
Со временем в правилах накапливается «мусор»: временные исключения, доступы неактуальных подрядчиков, широкие диапазоны адресов, открытые порты «на всякий случай» и разрешения для давно отключенных сервисов. Каждое правило должно иметь владельца, причину создания и срок действия (если оно временное). Ревизию проводят регулярно. Администрирование с внешних IP без надежной аутентификации запрещают, а действия администраторов фиксируют в неизменяемом журнале. В критичных сегментах разрешают только необходимый трафик, блокируя все остальное.
Резервное копирование касается не только пользовательских данных. Конфигурации сетевого оборудования, систем управления доступом и мониторинга также требуют регулярного сохранения. Применяют правило «3-2-1»: три копии, два типа носителей, одна копия вне основной инфраструктуры.
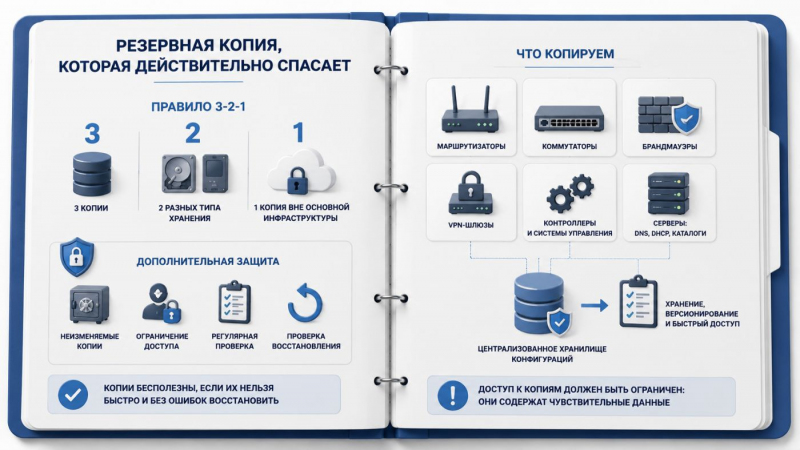
Копии защищают от изменений, а хранилище — жесткими правами доступа. Восстановление регулярно проверяют на тестовых стендах. Конфигурации сохраняют после каждого изменения в защищенный архив с функцией сравнения версий. Доступ к резервным копиям ограничивают из-за хранения конфиденциальных данных: сетевых адресов, ключей шифрования и учетных записей.
Сегментация сети и реагирование на инциденты
Отсутствие сегментации упрощает задачу злоумышленникам. Рабочие станции, серверы, гостевые Wi-Fi-сети, промышленное оборудование, системы видеонаблюдения, телефония, тестовые среды и панели администрирования должны работать в изолированных сегментах. Зараженный компьютер сотрудника не должен напрямую обращаться к контроллеру домена или серверу резервного копирования.

Принцип минимальных привилегий применяют как к пользователям, так и к сетевым потокам. Сервер приложений подключают к СУБД только через определенный порт. Подрядчикам выдают временный доступ к конкретному сервису вместо постоянной учетной записи. Административный контур строят отдельно: используют выделенные рабочие станции, MFA, журналирование команд, блокировку доступа из пользовательских сетей, фильтрацию по IP и отдельные учетные записи для привилегированных операций.
Расследование инцидентов опирается на логи межсетевых экранов, шлюзов удаленного доступа, серверов аутентификации, DHCP-серверов и другого оборудования. Оповещения настраивают на множество событий: входы администраторов из необычных локаций, массовые ошибки авторизации, изменения правил, попытки отключить логирование и появление неизвестных устройств. Порядок реагирования заранее прописывают в регламенте: изоляция зараженного сегмента, связь с провайдером, сбор конфигураций, проверка резервных копий и восстановление работы.
Типичные ошибки
Основная ошибка — уверенность в надежности сети до первого серьезного сбоя. После проектов остаются старые прошивки и забытые разрешающие правила. Знания об архитектуре часто хранятся только у нескольких инженеров. Автоматизацию внедряют без проверенных шаблонов, распределения ролей, соглашений по именованию и процедур отката.
Базовый план включает несколько шагов: инвентаризацию устройств, сегментов и ответственных, настройку мониторинга доступности и производительности, автоматическое резервное копирование и тестовое восстановление, переход на SSH-ключи и MFA, аудит правил межсетевых экранов, сегментацию сети и документирование действий при сбоях.
Итог
Сеть — динамичная среда. Подход NIM устраняет хаос в администрировании и повышает прозрачность инфраструктуры. Модель нулевого доверия ограничивает доступ даже внутри периметра, а SSH-ключи исключают использование паролей. Регулярные обновления устраняют уязвимости, межсетевые экраны контролируют трафик, а резервные копии ускоряют восстановление. Надежная сеть — это не отсутствие сбоев, а прозрачность процессов, четкое распределение ответственности и готовые инструкции на любую ситуацию.
Источник: http://www.securitylab.ru/analytics/535519.php
