


Статья объясняет, как вредоносы распознают песочницы, скрывают настоящую активность и почему чистый отчёт анализа не всегда означает безопасность файла.


Песочница давно перестала быть редким инструментом лабораторий. Через почту, сайты, мессенджеры и облачные хранилища в компанию ежедневно попадают документы, архивы, установщики и ссылки, которые обычные средства защиты не всегда распознают сразу. Антивирус может не знать новый образец. Почтовый фильтр может пропустить файл без явных признаков атаки. Межсетевой экран видит соединения, но не всегда понимает, что именно делает открытый документ внутри рабочей станции.
Песочница решает задачу иначе. Подозрительный файл запускают в изолированной среде, а система наблюдает за поведением и изменениями в системе. По итогам анализа защитники получают вердикт и отчёт.
Во многих случаях вредонос не взламывает песочницу напрямую, а пытается понять, где запущен — на реальном компьютере или в среде анализа. Если программа видит признаки проверки, вредоносная часть может не запуститься или показать легитимное поведение.
Как песочница анализирует подозрительный файл
Песочница не просто запускает файл. Здесь сочетается несколько видов анализа, и каждый видит разные стороны угрозы. Сначала песочница может проверить файл по известным признакам, например, контрольной сумме, сигнатурам и совпадениям с базами данных. Однако изменённый файл или ранее неизвестная программа могут пройти мимо сигнатуры.
Дальше – статический анализ. Песочница, не запуская файл, смотрит структуру и проверяет строки. Такой анализ помогает быстро найти угрозу, но не всегда раскрывает реальную логику, если автор вредоноса спрятал важные части до момента выполнения.
При динамическом анализе песочница запускает файл в контролируемой среде и следит за изменениями в системе. Анализ кода помогает увидеть не только сам файл, но и последствия запуска.
При поведенческом анализе система связывает отдельные события в общий сценарий. Само по себе создание файла во временной папке ещё не всегда говорит об атаке. Но если тот же процесс, например, запускает сценарий и пытается отключить защиту, тот все становится понятно.
Можно ли обойти песочницу
Да, вредоносы могут обойти песочницу. Точнее, речь часто идёт об уклонении от анализа, а не о взломе защитного решения. Вредонос проверяет окружение и решает, стоит ли показывать настоящую активность. Если программа видит виртуальную машину, инструменты анализа или слишком «чистую» систему, основная вредоносная часть может не запуститься.
В базе MITRE ATT&CK такой подход выделен как отдельная техника T1497. MITRE делит приёмы на проверки системы, проверки активности пользователя и проверки времени. Для защитников такая классификация полезна: попытка распознать песочницу сама по себе становится подозрительным поведением.
Актуальность проблемы подтверждают свежие данные. В отчёте Picus Red Report 2026 техника T1497 вернулась в пятёрку самых распространённых техник и заняла 4-е место после двух лет отсутствия в первой десятке. Такой возврат свидетельствует о сдвиге атакующих в сторону большей скрытности и осознанного уклонения от анализа.
Обход может выглядеть скучно. Файл запускается, ничего заметного не делает и завершает работу. Или ждёт несколько минут, пока автоматическая проверка не закончится. Или показывает ложную активность: открывает обычное окно и не трогает систему. Для отчёта песочницы такой образец выглядит почти чистым, хотя на настоящем компьютере сотрудника вредонос мог бы загрузить дополнительный модуль, украсть данные или запустить шифрование.
Как вредоносы распознают виртуальную среду

Песочница должна быть похожа на обычный компьютер. Чем сильнее среда анализа отличается от рабочей станции, тем проще вредоносу распознать проверку. Авторы вредоносных программ смотрят на множество мелочей: имена устройств, параметры системы, следы виртуализации, сетевые признаки и даже привычки пользователя.
Проверка файлов, каталогов и реестра
Виртуальные машины и анализаторы оставляют следы. В системе могут быть драйверы, службы, каталоги и ключи реестра, связанные с VMware, VirtualBox, Hyper-V, QEMU и другими средами. Для защитника такие элементы нормальны, потому что песочница должна как-то работать. Для вредоноса такие признаки служат тревожным сигналом.
Вредонос может искать характерные названия в службах, проверять пути к драйверам, просматривать ветки реестра и сравнивать найденные строки с набором известных признаков. Если совпадений слишком много, программа прекращает активность или откладывает запуск основной части. Такой приём особенно хорошо работает против типовых, плохо замаскированных виртуальных машин.
Проверка параметров системы
Реальная рабочая станция редко выглядит пустой. У сотрудника обычно есть документы, история браузера, установленные программы, кэш, закладки, разные окна, принтеры, мессенджеры и следы обычной работы. Среда анализа часто минимальна: мало оперативной памяти, один или два процессорных ядра, небольшой диск, стандартное разрешение экрана, свежий профиль пользователя и почти пустой рабочий стол.
Вредонос сравнивает такие признаки с ожидаемым образом настоящего компьютера. Малый размер диска, отсутствие пользовательских файлов, шаблонное имя компьютера, подозрительное имя учётной записи вроде test или sandbox и короткое время работы системы могут выдать среду анализа. Один признак редко решает всё, но набор признаков помогает вредоносу принять решение.
Свежий пример – Blitz, описанный Unit 42 в 2025 году. Вредонос проверял число процессоров, низкие разрешения экрана, драйвер ANY.RUN и известные ключи реестра, связанные с песочницами и виртуальными машинами. Если окружение выглядело как среда анализа, программа завершала работу.
Проверка аппаратных признаков
Виртуальная машина часто имитирует оборудование, но не всегда выглядит как физический компьютер. Вредонос может проверять сведения BIOS, производителя диска, идентификатор сетевого адаптера, данные процессора, наличие аудиоустройства, параметры видеокарты и другие детали. Если оборудование выглядит слишком искусственно, программа скрывает настоящую логику.
Например, отсутствие аудиоустройства или малое количество подключённых устройств может выглядеть подозрительно для рабочей станции. Вредонос может использовать такие детали, чтобы понять настоящий ли перед ним компьютер компьютер или лабораторная заготовка.
Проверка сети
Вредонос смотрит сетевую информацию устройства. Если адрес принадлежит исследовательской инфраструктуре, поставщику средств защиты или известному центру анализа, программа может не связываться с управляющим сервером.
Иногда решение принимает не сам файл, а удалённая инфраструктура злоумышленников. Первый модуль отправляет сведения о системе, а сервер решает, выдавать ли следующую стадию. Если окружение похоже на песочницу, сервер возвращает пустой ответ, безобидный файл или вообще не отвечает. В отчёте защитники видят только оболочку, хотя настоящая нагрузка осталась на стороне атакующих.
Почему время помогает скрываться
Автоматический анализ не может длиться бесконечно. Песочница должна проверять много файлов и не задерживать почту или веб-трафик на часы. Поэтому многие среды наблюдают образец ограниченное время. Авторы вредоносов используют такую особенность и добавляют задержки перед запуском опасных действий.
Самый простой вариант – «сон». Программа запускается и ждёт дольше, чем длится стандартный анализ. Более хитрые образцы проверяют системное время, время работы компьютера, дату, день недели, реакцию песочницы на ускорение часов и поведение после перезагрузки. Если среда пытается искусственно промотать время, вредонос может заметить расхождение между разными источниками: системными часами, счётчиком времени работы процесса и временем, полученным через разные программные вызовы.
Хороший пример – GootLoader. Вредонос активно использует длительные паузы перед опасными действиями, а ограниченные вычислительные ресурсы песочниц усложняют долгий анализ большого числа образцов.
Временная логика помогает и в атаках через ссылки. В выходные дни ссылка может вести на безобидную страницу, а в понедельник, когда сотрудник откроет письмо, адрес уже отдаёт вредоносный файл. Песочница проверила ссылку раньше и не увидела угрозу, потому что опасный контент в тот момент ещё не выдавался.
Как вредоносы проверяют живого пользователя
Автоматическая среда часто плохо имитирует человека. Вредонос может смотреть, двигалась ли мышь, были ли клики, прокручивал ли пользователь документ, открывал ли вкладки браузера, закрывал ли окна и взаимодействовал ли с кнопками. Если никакой активности нет, программа делает вывод, что файл открыт машиной, а не сотрудником.
Современные образцы анализируют не только факт активности, но и её характер. Некоторые версии LummaC2, начиная с v4.0, проверяли движение курсора с помощью тригонометрии: программа рассчитывала углы между направлениями движения мыши и искала слишком ровные, резкие или искусственные перемещения. Если поведение выглядело роботизированным, вредонос не раскрывал основную активность.
Для документов проверка может быть особенно тонкой. Вредоносный документ ждёт прокрутки, перехода между страницами, закрытия предупреждения или нажатия на элемент интерфейса. Иногда киберпреступники добавляют изображения, таблицы или длинные страницы, чтобы отличить чтение человеком от автоматического открытия файла.
Кроме того, кнопка может быть спрятана, быть невидимой или уменьшенной до крошечного размера. Человек по ней не попадёт, а автоматический сценарий, который кликает по всем элементам подряд, выдаст себя.
Почему песочница может ошибиться
Ложный результат часто возникает из-за успешного уклонения от анализа. Вердикт «угроз не найдено» означает только то, что в заданных условиях опасное поведение не проявилось. Файл мог просто не получить команду с сервера или ждать действия пользователя.
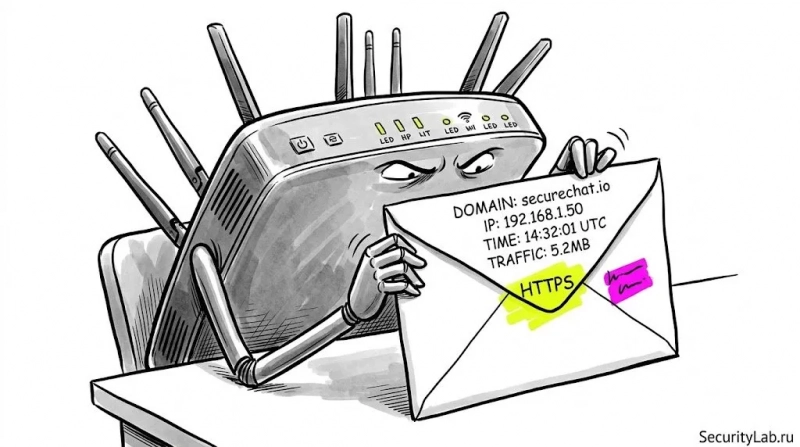
Также слабые места часто появляются из-за настроек. Если песочница стоит не «в разрыв» трафика, а получает копии файлов уже после доставки, вредонос может попасть к пользователю раньше результат. Если зашифрованный веб-трафик не анализируется, часть загрузок останется невидимой. Если среда анализа всегда одинаковая, вредоносам проще накопить признаки и обходить конкретную конфигурацию.
NIST в руководстве по предотвращению и обработке инцидентов с вредоносным кодом подчёркивает, что борьба с вредоносными программами требует сочетания профилактики, обнаружения, реагирования и восстановления, а не опоры на один защитный механизм. Руководство NIST хорошо ложится на практику работы с песочницами: динамический анализ должен работать вместе с защитой рабочих станций, почтовой фильтрацией, журналами событий и сетевым контролем.
Как защищаться от обхода песочниц

Первое правило – не полагаться на один метод анализа. Песочница должна сочетать сигнатурную проверку, статический анализ, динамический запуск, сетевой контроль и поведенческую оценку. Если файл не делает ничего вредоносного, но активно ищет признаки виртуальной машины, средства отладки, анализатора или пустого пользовательского профиля, такое поведение уже заслуживает внимания.
Второе правило – приближать среду анализа к реальному рабочему месту. В профиле должны быть документы, история действий, установленные программы, разные параметры оборудования, правдоподобная сетевая среда и сценарии пользовательского взаимодействия. Важен и реалистичный цифровой мусор профиля: кэш браузера, недавние документы, закладки, разные разрешения экрана, несколько учётных записей и следы обычной работы. Разнообразие конфигураций снижает вероятность, что вредонос распознает все песочницы компании по одному набору признаков. Чем больше песочниц в компании используют разные реалистичные профили, тем сложнее вредоносу создать универсальный набор признаков для обхода.
Третье правило – проверять подозрительные объекты до доставки пользователю. Для почтового и веб-трафика песочница особенно полезна, когда стоит на пути файла, а не анализирует копию после факта. Зашифрованный трафик нужно проверять там, где это разрешено законом, внутренними правилами и технической архитектурой. Без такой проверки значительная часть загрузок уходит в слепую зону.
Четвёртое правило – связывать песочницу с другими средствами защиты. Отчёт должен попадать в систему реагирования, защиту рабочих станций, почтовый шлюз, журналирование и сетевые правила. Если песочница увидела подозрительное поведение, компания должна быстро заблокировать похожие файлы, адреса, домены и процессы на других узлах.
Как выбрать и внедрить песочницу
При выборе песочницы не стоит смотреть только на красивый интерфейс и громкие обещания. Важнее понять, где решение стоит в цепочке доставки файлов, сколько типов объектов поддерживает, как быстро выдаёт вердикт, насколько подробно объясняет поведение и умеет ли работать с современными техниками антианализа.
Для компании критичны интеграции. Песочница должна получать файлы из почты, веб-трафика, сетевых хранилищ и средств защиты рабочих станций, а результаты анализа должны автоматически уходить туда, где можно заблокировать угрозу. Отдельно нужно проверить, умеет ли решение работать с архивами, офисными документами, сценариями, исполняемыми файлами и ссылками.
Есть два основных варианта внедрения: собственная инфраструктура и сервисная модель. Собственная песочница даёт больше контроля, но требует оборудования, настройки, обновлений и специалистов. Сервисная модель снижает нагрузку на внутреннюю команду, но требует внимательной оценки договоров, хранения данных, каналов передачи файлов и требований к конфиденциальности.
При интеграции песочницы компании часто совершают ошибки, считая песочницу магическим фильтром. Да, песочница снижает риск, но при этом не нужно забывать об обновлениях и защите рабочих станций. Вторая ошибка – смотреть только на финальный вердикт. Для аналитика важны детали. Какие проверки, кто куда обращался, какие процессы и т.д.
Третья ошибка – не обновляться. Если песочница годами запускает файлы в одинаковой виртуальной машине с пустым профилем, вредоносы быстро научатся распознавать такую среду. Профили нужно менять, сценарии пользовательской активности – усложнять, а время анализа для сомнительных объектов – увеличивать.
Вопросы и ответы
Гарантирует ли песочница обнаружение любого вредоносного файла?
Нет. Песочница значительно повышает вероятность обнаружения угрозы, но не даёт стопроцентной гарантии. Современные вирусы умеют распознавать среду анализа или получать команды с удалённого сервера только после дополнительных проверок.
Чем обход песочницы отличается от взлома?
В большинстве случаев вредонос не атакует саму песочницу. Программа пытается определить, что работает в среде анализа, и скрывает свою активность. Это и есть уклонение от анализа. Взлом песочницы встречается значительно реже и требует отдельных техник эксплуатации уязвимостей.
Какие признаки выдают виртуальную среду?
Наиболее распространённые признаки – следы VMware, VirtualBox и других систем виртуализации, малый объём оперативной памяти, небольшое число процессорных ядер, пустой профиль пользователя, отсутствие документов и истории браузера, а также подозрительные сетевые параметры и адреса.
Почему вредоносы проверяют действия пользователя?
Автоматическая среда анализа отличается от поведения реального человека. Поэтому вирус может проверять, например, работу с окнами. Некоторые семейства анализируют даже характер перемещения курсора, чтобы отличить человека от скрипта.
Как повысить эффективность песочницы против современных угроз?
Лучше всего сочетать несколько методов анализа, конфигураций и интеграции песочницы с другими средствами защиты. Также важно анализировать не только вредоносные действия, но и попытки обойти саму среду проверки.
Вывод
Вредоносы действительно могут обходить песочницы. Основная идея обхода заключается в том, чтобы распознать среду анализа и не показать настоящую активность. Песочница остаётся сильным инструментом, если используется правильно. Защитникам нужно запомнить, что чистый отчёт песочницы не всегда значит безопасность файла. Надёжная защита строится не на одном вердикте, а на связке анализа и быстрого реагирования.