

Сравниваем популярные DNS-сервисы и выясняем, каким именно пользователям подойдут Quad9, Cloudflare, AdGuard и прочие.

Даже начинающие пользователи знакомы с такими популярными DNS-серверами, как Google 8.8.8.8 и Cloudflare 1.1.1.1. Однако известность DNS-сервиса вовсе не означает, что он обеспечит лучшую защиту от мошенничества, эффективную блокировку рекламы или надёжную сохранность личных данных. Более того, стандартная версия Cloudflare 1.1.1.1 вообще не фильтрует вредоносные веб-ресурсы, несмотря на распространённое мнение о нём как о полноценной защите.
Современные DNS-сервисы значительно отличаются друг от друга. Так, Quad9 сосредоточился на блокировке небезопасных доменов, AdGuard DNS активно борется с рекламой и трекингом, NextDNS даёт возможность настраивать собственные правила для устройств, Mullvad акцентирует внимание на конфиденциальности, а европейский DNS4EU предлагает различные уровни защиты и обработку запросов в пределах инфраструктуры Европейского Союза.
Мы подготовили список из десяти DNS-сервисов, достойных внимания в октябре 2026 года. Здесь представлены адреса серверов, опции шифрованного подключения, особенности фильтрации и ограничения. Порядок размещения элементов списка отражает удобство и практическое применение для различных целей, а не результаты искусственных тестов скорости. Идеального решения нет, однако подходящее решение можно найти буквально за несколько минут.
Критерии безопасного DNS и почему одно лишь шифрование недостаточно
Система доменных имён (DNS) преобразует адреса типа example.com в IP-адреса серверов. Когда пользователь открывает сайт, его устройство определяет через DNS, куда направить соединение. Обычно DNS-сервер назначается интернет-провайдером, но его легко заменить на публичный сервис.


Традиционно DNS-запросы отправляются без шифрования, чаще всего через порт 53. Это значит, что поставщик услуг интернета может отслеживать эти запросы, а злоумышленник с достаточной властью над соединением способен перехватывать и менять ответы. Безопасные DNS-сервисы используют несколько технологий, каждая из которых решает свою задачу.
- DNS over HTTPS (DoH): запросы передаются через защищённое HTTPS-соединение, обычно по порту 443.
- DNS over TLS (DoT): защищает связь с DNS-сервером с помощью TLS-протокола, часто задействуя порт 853.
- DNSSEC: проверяет подлинность DNS-информации для подписанных доменных зон и выявляет попытки подмены записей. Сам по себе DNSSEC не шифрует запросы.
- Антивирусная защита: блокирует домены из чёрных списков фишинговых сайтов, вредоносных платформ и управляющих серверов заражённых устройств.
- Фильтрация рекламы: предотвращает обращение к известным рекламным и трекинговым доменам.
DNSSEC и шифрование выполняют разные функции. Даже корректно подписанная запись DNS может указывать на мошеннический ресурс. DoH защищает запросы от сторонних наблюдателей, но не препятствует DNS-провайдеру видеть запрашиваемое доменное имя.
При выборе DNS важно учитывать сразу четыре аспекта: насколько эффективно сервис фильтрует угрозы, как он обрабатывает пользовательские данные, поддерживает ли шифрование и насколько стабильно функционирует в вашей сети.
Сравнительный обзор десяти безопасных DNS-сервисов
Все представленные в обзоре сервисы поддерживают DNS over HTTPS и DNS over TLS. Однако далеко не все публичные адреса включают дополнительную защитную фильтрацию, а некоторые сервисы требуют индивидуальной настройки.
В таблице ниже перечислены ключевые IPv4-адреса и направления деятельности сервисов. Для Mullvad указан адрес, работающий исключительно через зашифрованные каналы. NextDNS использует персонализированные настройки, поэтому невозможно указать универсальный набор IPv4-адресов для стандартных правил.
| DNS-сервис | IPv4 | Основное направление защиты | Оптимально подходит для |
|---|---|---|---|
| Quad9 | 9.9.9.9 | Фишинг, вредоносные домены | Повседневная защита |
| Cloudflare | 1.1.1.2 | Блокировка угроз в защищённом режиме | Универсальная эксплуатация |
| AdGuard DNS | 94.140.14.14 | Рекламные объявления, трекеры, опасные домены | Дома, на мобильных устройствах и ТВ |
| NextDNS | Индивидуальная настройка | Собственные списки и политики | Гибкий подход к управлению защитой |
| Control D | 76.76.2.1 | Настраиваемые категории фильтрации | Разнообразие готовых профилей |
| CleanBrowsing | 185.228.168.168 | Детективная защита, борьба с фишингом | Семьи и дети |
| Mullvad DNS | 194.242.2.4* | Шифрование, фильтрация, конфиденциальность | Конфиденциальность |
| DNS4EU | 86.54.11.1 | Угрозы, дополнительные фильтры | Пользователи в странах ЕС |
| Google Public DNS | 8.8.8.8 | DNSSEC, без стандартной фильтрации | Совместимость и диагностика |
| DNS.SB | 185.222.222.222 | DNSSEC, зашифрованный DNS | Альтернатива без обязательных фильтров |
*Адрес Mullvad 194.242.2.4 не может использоваться как стандартный DNS через порт 53. Необходимо использовать клиента с поддержкой DoH или DoT. Для остальных сервисов простое указание IP-адреса не гарантирует шифрование, если устройство не настроено должным образом.
Рейтинг лучших DNS-серверов с адресами и особенностями
Для каждого сервиса предложены актуальные варианты подключения. Рекомендуется использовать основной и резервный IPv4-адреса из одного защитного профиля. Использование DNS-сервисов от разных компаний в паре обычно неэффективно, если требуется постоянная работа фильтрации.
При указании DoH приводится полный HTTPS-адрес, а при настройке DoT обычно требуется доменное имя сервера. Обычные IP-адреса и зашифрованные конечные точки не являются взаимозаменяемыми.
Quad9: Защита от фишинга и вредоносных доменов без сложной настройки
Quad9 функционирует как некоммерческий проект со штабом в Швейцарии. Основное направление деятельности — блокировка опасных доменов, основанная на данных о киберугрозах от нескольких источников. Под защиту попадают известные фишинговые страницы, вредоносные инфраструктуры и домены, связанные с распространением вредоносного ПО.
Quad9 не сохраняет IP-адреса конечных пользователей в журналах DNS-запросов. Сервис не требует регистрации, поддерживает шифрование и проверяет DNSSEC. С июня 2026 года проверка DNSSEC стала доступной во всех ключевых версиях сервиса, включая профили без блокировки угроз. При этом Quad9 не предназначен для фильтрации рекламы или контента для взрослых.
- Основной DNS:
9.9.9.9 - Резервный DNS:
149.112.112.112 - DoH:
https://dns.quad9.net/dns-query - DoT:
dns.quad9.net - Без блокировки угроз:
9.9.9.10и149.112.112.10
Кто выиграет: Те, кому нужна дополнительная защита от известных киберугроз без регистрации, сложных правил и обязательного отключения рекламы.
Cloudflare: Универсальный DNS с несколькими уровнями защиты
Cloudflare управляет масштабируемой сетью и предлагает три варианта публичного DNS. Базовый адрес 1.1.1.1 разрешает доменные имена без дополнительной фильтрации контента. Для повышения безопасности рекомендуется использовать другие адреса. Адрес 1.1.1.2 блокирует известные вредоносные и фишинговые домены, а 1.1.1.3 дополнительно ограничивает доступ к сайтам для взрослых.
Ключевые преимущества Cloudflare — высокая доступность, лёгкость установки и поддержка зашифрованных протоколов. Популярность сервиса не гарантирует минимальное время отклика во всех регионах. Cloudflare остаётся крупной американской компанией, которой пользователь доверяет обработку DNS-запросов. Компания публикует обязательства по конфиденциальности и не использует данные публичного резолвера для маркетинговых целей.
- Без фильтрации:
1.1.1.1и1.0.0.1 - Блокировка угроз:
1.1.1.2и1.0.0.2 - Семейный режим:
1.1.1.3и1.0.0.3 - DoH с блокировкой угроз:
https://security.cloudflare-dns.com/dns-query - DoT с блокировкой угроз:
security.cloudflare-dns.com
Кто выиграет: Пользователи, стремящиеся быстро установить DNS и выбрать оптимальный уровень защиты без регистрации.
AdGuard DNS: Эффективная блокировка рекламы и трекеров
AdGuard DNS блокирует обращения к известным рекламным и трекинговым доменам. Эта фильтрация работает на ПК, смартфонах, телевизорах и прочих бытовых устройствах. Стандартный профиль также ограничивает известные вредоносные и фишинговые ресурсы. Семейный вариант дополнительно запрещает взрослый контент и включает безопасный поиск там, где соответствующие сервисы поддерживают эту опцию.
Однако блокировка на уровне DNS имеет ограничения. Например, реклама YouTube, загруженная через общие ресурсы с основными видеороликами, зачастую остаётся видимой. Некоторые приложения после фильтрации функционируют некорректно. AdGuard также предлагает платные персонализированные конфигурации с индивидуальными правилами и аналитическими отчётами.
- Стандартный DNS:
94.140.14.14и94.140.15.15 - Семейный DNS:
94.140.14.15и94.140.15.16 - Без фильтрации:
94.140.14.140и94.140.14.141 - DoH:
https://dns.adguard-dns.com/dns-query - DoT:
dns.adguard-dns.com
Кто выиграет: Люди, желающие снизить объём рекламы и сетевого мониторинга сразу на нескольких устройствах без установки отдельного блокировщика в каждом приложении.
NextDNS: Индивидуализированный DNS с настраиваемыми политиками безопасности
NextDNS позволяет создавать уникальные конфигурации для домашней сети, рабочей станции или детского планшета. Пользователь может выбирать списки блокировки, запрещать конкретные категории сайтов, устанавливать исключения и контролировать журналы запросов. В отличие от публичных фильтров с фиксированными политиками, здесь пользователь самостоятельно выбирает нужные ограничения.
Бесплатный тариф предусматривает 300 тыс. DNS-запросов ежемесячно. По истечении лимита NextDNS продолжит разрешать доменные имена, но отключит персонализированную фильтрацию и ведение журналов до начала нового расчётного периода. Таким образом, большая домашняя сеть может внезапно лишиться настроенной защиты. При подключении через стандартный IPv4 необходимо привязать внешний адрес сети к конфигурации. DoH и DoT позволяют выбирать профиль прямо через персональную конечную точку.
- Личные IPv4 и IPv6-адреса предоставляются в разделе настройки профиля.
- Поддерживаются индивидуальные адреса DoH и имена DoT.
- Возможна деактивация журналов или установка срока их хранения.
- Предусмотрены собственные списки разрешённых и заблокированных доменов.
Кто выиграет: Пользователи, которым недостаточно стандартной фильтрации и необходимы разнообразные правила безопасности для отдельных устройств.
Control D: Готовые фильтры и расширенные возможности управления DNS
Control D предлагает бесплатные публичные серверы с разнообразием предустановленных политик. Пользователь может выбрать режим без фильтрации, блокировку вредоносных доменов, рекламы и трекинга, ограничение соцсетей или семейный профиль. Поддерживаются DoH, DoT и другие современные способы передачи DNS-запросов.
Бесплатные профили не требуют авторизации и не ведут персональных журналов запросов. Однако индивидуальные исключения и управление устройствами возможны только в платной версии. При выборе адреса важно учитывать содержание фильтра. Например, профиль, предназначенный для борьбы с рекламой и трекингом, не эквивалентен профилю защиты от вредоносных доменов.
- Без фильтрации:
76.76.2.0и76.76.10.0 - Вредоносные домены:
76.76.2.1и76.76.10.1 - Реклама и трекинг:
76.76.2.2и76.76.10.2 - Семейный профиль:
76.76.2.4и76.76.10.4 - DoH для защиты от угроз:
https://freedns.controld.com/p1 - DoT для защиты от угроз:
p1.freedns.controld.com
Кто выиграет: Те, кому нужен выбор готовых фильтров без регистрации, а в будущем возможно потребуется более гибкое управление DNS.
CleanBrowsing: Семейный DNS с ограничением нежелательной информации
CleanBrowsing ориентирован преимущественно на семейную фильтрацию. Профиль Family Filter блокирует сайты для взрослых, частично смешанный контент, известные фишинговые домены и некоторые инструменты обхода ограничений. Для поддерживаемых поисковиков применяется безопасный поиск. Существуют отдельные режимы, позволяющие ограничить фильтрацию угроз или контента для взрослых.
Жёсткая фильтрация иногда блокирует легитимные ресурсы. В семейном профиле могут оказаться недоступны форумы с обсуждениями пользователей и отдельные инструменты для повышения приватности. Для взрослых устройств предпочтительнее менее строгий профиль, а детская защита дополняется настройками самих устройств.
- Family Filter:
185.228.168.168и185.228.169.168 - Adult Filter:
185.228.168.10и185.228.169.11 - Security Filter:
185.228.168.9и185.228.169.9 - DoH семейного профиля:
https://doh.cleanbrowsing.org/doh/family-filter/ - DoT семейного профиля:
family-filter-dns.cleanbrowsing.org
Кто выиграет: Родители, нуждающиеся в базовой фильтрации нежелательных сайтов сразу на нескольких детских устройствах.
Mullvad DNS: Конфиденциальность, шифрование и многоуровневая фильтрация
Шведская компания Mullvad предлагает бесплатный публичный DNS, которым можно пользоваться независимо от подписки на Mullvad VPN. Сервис поддерживает несколько уровней фильтрации, от полного отсутствия блокировок до ограничений рекламы, трекинга, вредоносных доменов и контента для взрослых. Mullvad придерживается политики отказа от ведения журналов индивидуальных DNS-запросов.
Главное отличие в методике подключения: публичный Mullvad DNS принимает запросы только через DoH или DoT. Простое введение IP-адреса в роутер, поддерживающий только DNS через порт 53, не сработает. При этом Mullvad DNS не является VPN и не скрывает IP-адрес пользователя от посещаемых ресурсов.
- Без фильтрации:
https://dns.mullvad.net/dns-query - Реклама и трекинг:
https://adblock.dns.mullvad.net/dns-query - Реклама, трекинг и вредоносные домены:
https://base.dns.mullvad.net/dns-query - Семейный профиль:
https://family.dns.mullvad.net/dns-query - DoT защитного профиля:
base.dns.mullvad.net - IPv4 защитного профиля:
194.242.2.4(только для DoH и DoT)
Кто выиграет: Пользователи, ставящие конфиденциальность выше дополнительных возможностей настройки и готовые использовать зашифрованный DNS.
DNS4EU: Европейский DNS с защитой от мошеннических сайтов
DNS4EU был открыт для публичного использования в 2025 году в рамках европейского проекта развития собственной DNS-инфраструктуры. Проект финансируется Евросоюзом, а публичную службу обслуживает чешская компания Whalebone. Запросы обрабатываются на европейских серверах. Пользователям предлагаются профили защиты от вредоносных доменов, рекламы и неподходящего для детей контента.
DNS4EU не гарантирует полное отсутствие записи каких-либо данных. IP-адреса пользователей анонимизируются в журналах, а отдельные технические и защитные процессы предполагают ограниченную обработку информации. Ещё одна важная деталь: даже в режиме Unfiltered применяются обязательные блокировки по судебным предписаниям. Бесплатная публичная услуга предназначена для частных пользователей в Европе, а не для корпоративной среды.
- Защита от угроз:
86.54.11.1и86.54.11.201 - Защита детей:
86.54.11.12и86.54.11.212 - Угрозы и реклама:
86.54.11.13и86.54.11.213 - Семейная защита и реклама:
86.54.11.11и86.54.11.211 - DoH защитного профиля:
https://protective.joindns4.eu/dns-query - DoT защитного профиля:
protective.joindns4.eu
Кто выиграет: Частные пользователи в Европе, которым требуются защитная фильтрация, европейская юрисдикция и обработка запросов внутри ЕС.
Google Public DNS: Надежный инструмент для тестирования и диагностики
Google Public DNS остаётся одним из самых популярных публичных DNS-сервисов. Он поддерживает DNSSEC, IPv6, DoH и DoT. Благодаря распределённой инфраструктуре обеспечивается широкий охват территории. Google Public DNS удобно использовать для диагностики проблем с разрешением доменных имён и сравнения ответов разных серверов.
Сервис не предназначен для фильтрации рекламы и известных мошеннических сайтов. Google временно хранит IP-адреса и данные запросов около 24–48 часов, допускается более длительное хранение в случае расследований нарушений. Статистика собирается в обезличенном виде. Google не использует личные данные из Public DNS для таргетирования рекламы, однако пользователю всё равно приходится доверять свои запросы крупной технологической корпорации.
- Основной DNS:
8.8.8.8 - Резервный DNS:
8.8.4.4 - IPv6:
2001:4860:4860::8888и2001:4860:4860::8844 - DoH:
https://dns.google/dns-query - DoT:
dns.google
Кто выиграет: Тем, кому нужен широко доступный нефильтрующий DNS для повседневных задач, сравнительного анализа и сетевой диагностики.
DNS.SB: Альтернативный публичный DNS без принудительных фильтров
DNS.SB предоставляет бесплатную услугу разрешения доменных имён через классический DNS, DoH и DoT. Сервис поддерживает DNSSEC и использует распределённую инфраструктуру. Оператор утверждает об отсутствии журналов индивидуальных запросов. В отличие от специализированных решений вроде Quad9 или семейных фильтров, DNS.SB ориентирован на обычное разрешение доменных имён без обязательной блокировки категорий сайтов.
Менее известная компания необязательно уступает крупным игрокам, однако доступность и качество маршрутов следует проверять самостоятельно. DNS.SB не обладает таким набором встроенных защитных фильтров, как специализированные сервисы. Для критически важных систем с повышенными требованиями к непрерывности работы также важно учитывать условия эксплуатации, а не только наличие публичных адресов.
- Основной DNS:
185.222.222.222 - Резервный DNS:
45.11.45.11 - IPv6:
2a09::и2a11:: - DoH:
https://doh.dns.sb/dns-query - DoT:
dot.sb
Кто выиграет: Пользователям, которым нужен дополнительный вариант нефильтрующего DNS с поддержкой шифрования и DNSSEC.
Выбор DNS для различных сценариев
Лучше всего подбирать DNS-сервис под конкретную ситуацию. Чрезмерно строгая фильтрация может нарушать работу приложений, тогда как полностью нефильтрующий сервер не защитит от известных фишинговых доменов. Для одних устройств важна совместимость с традиционным DNS, другим достаточно зашифрованного подключения.
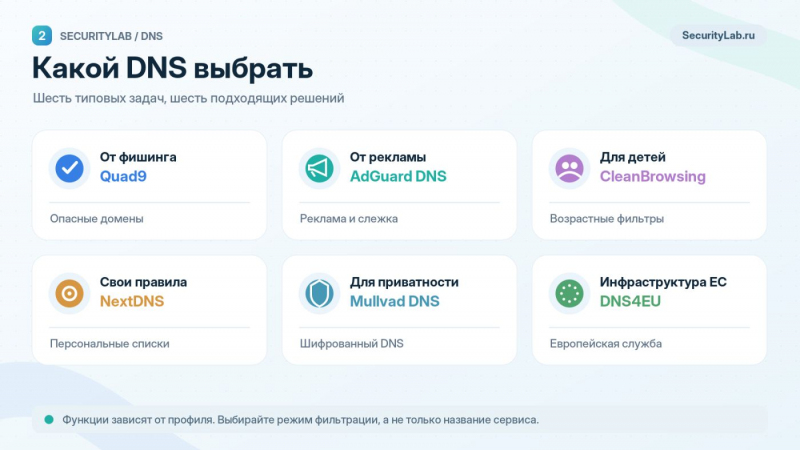
Практическая рекомендация выглядит так:
| Ситуация | Рекомендация | Причины выбора |
|---|---|---|
| Домашний компьютер | Quad9 | Дополнительная защита от известных угроз без регистрации |
| Простая настройка с защитой | Cloudflare 1.1.1.2 | Готовая фильтрация вредоносных доменов и простая установка |
| Борьба с рекламой | AdGuard DNS | Эффективная фильтрация рекламных и трекинговых доменов |
| Детский планшет | CleanBrowsing | Семейные ограничения и безопасный поиск |
| Собственная фильтрация | NextDNS | Гибкость настройки и исключения |
| Различные готовые фильтры | Control D | Многообразие бесплатных профилей |
| Конфиденциальность | Mullvad DNS | Шифрование и отсутствие индивидуальных журналов |
| Европейская инфраструктура | DNS4EU | Обработка запросов в ЕС |
| Диагностика сети | Google Public DNS | Широкий охват и отсутствие стандартной фильтрации контента |
| Альтернативный DNS без фильтрации | DNS.SB | DNSSEC и зашифрованные протоколы |
Настройка безопасного DNS на различных устройствах
Просто изменить адреса DNS недостаточно для активации шифрования. Многие ОС по умолчанию используют указанные вручную IPv4-адреса для традиционного DNS через порт 53. Чтобы защитить DNS-запросы от внешнего наблюдения, необходимо отдельно включить DoH или DoT.
Настройки DNS могут присутствовать одновременно на маршрутизаторе, в операционной системе, браузере и VPN. Приоритеты зависят от конкретной конфигурации. Следовательно, после внесения изменений важно удостовериться, что запросы действительно направляются нужному серверу.
Windows 11
Откройте «Параметры», затем раздел «Сеть и Интернет» и выберите Wi-Fi или Ethernet-подключение. Найдите пункт назначения DNS-сервера, перейдите к редактированию параметров, выберите ручной режим и укажите IPv4-адреса выбранного сервиса. Например, для Quad9 можно прописать 9.9.9.9 и 149.112.112.112.
Чтобы обеспечить зашифрованное подключение, активируйте DNS через HTTPS. Если система не распознаёт сервер автоматически, воспользуйтесь ручными шаблонами DoH, если эта функция доступна в используемой версии Windows. При строгих требованиях к конфиденциальности отключите автоматический переход на незашифрованные запросы. Название пунктов меню может варьироваться в зависимости от версии Windows 11.
Android
Начиная с версии Android 9, доступно системное средство «Частный DNS». Обычно соответствующий пункт находится в сетевых настройках. Выберите опцию с именем хоста поставщика и введите, например, dns.quad9.net или dns.adguard-dns.com. Устройство будет использовать DNS over TLS для системных запросов.
Полное URL DoH или обычный IP-адрес в поле «Частный DNS» вводить нельзя. Для NextDNS потребуется уникальное имя хоста из личного профиля. Если телефон сообщает о недоступности частного DNS, проверьте поддержку DoT в текущей сети. Работа VPN или приложений с собственным DNS может повлиять на фактические настройки.
iPhone и iPad
На iOS и iPadOS можно вручную задать IP-адреса DNS для конкретной Wi-Fi-сети через её настройки. Такая настройка сама по себе не включает DoH или DoT и не распространяется автоматически на мобильные сети.
Для системного шифрованного DNS обычно используют конфигурационный профиль или приложение выбранного провайдера. Включённый VPN, службы частной передачи трафика Apple или управляемые корпоративные настройки могут влиять на приоритет DNS. После подключения убедитесь, что запросы действительно идут через выбранный сервис.
Домашний маршрутизатор
В настройках маршрутизатора найдите раздел DNS для интернет-соединения или параметры DHCP, через которые адреса выдаются домашним устройствам. Задайте основной и резервный адреса выбранного режима. Например, для Cloudflare с защитой от угроз используйте 1.1.1.2 и 1.0.0.2.
Не каждый маршрутизатор способен самостоятельно шифровать DNS. Даже если устройство распределяет адреса защищённого сервиса, сами запросы могут передаваться открытым текстом. Для DoH или DoT необходима специальная поддержка маршрутизатора или отдельный локальный DNS-посредник. Приложения с собственным зашифрованным DNS могут игнорировать общесетевые фильтры.
Проверка использования выбранного DNS
После смены настроек сайты могут продолжать открываться нормально, даже если система по-прежнему обращается к прежнему DNS. Причины могут включать кэширование, настройки браузера, IPv6 или VPN. Простая проверка доступности сайта не подтверждает использование конкретного DNS-сервера.
В Windows откройте командную строку и выполните команду nslookup example.com. Она покажет сервер, к которому обратилась утилита, и полученный результат. Для проверки Quad9 выполните nslookup example.com 9.9.9.9. Однако такая команда не подтвердит, что браузер использует именно Quad9 или что запросы передаются в зашифрованном формате.
Для проверки реально используемых DNS-серверов можно воспользоваться специальным сетевым тестом. Этот инструмент поможет выявить DNS-серверы, через которые проходят тестовые запросы. Интерпретируя результаты, учитывайте влияние кеширования, VPN и специфики приложений. Проверить непосредственное использование Quad9 в браузере позволит контрольная страница самого сервиса.
- Убедитесь, что используется правильный сервер, а не DNS вашего интернет-провайдера.
- Проверьте настройки IPv6, если этот протокол активен.
- Обратите внимание, не включен ли отдельный DNS в браузере или VPN.
- Убедитесь, что DoH или DoT действительно включены, а не просто поддерживаются сервером.
- Оцените работоспособность необходимых сайтов и приложений после включения фильтрации.
Почему не стоит объединять DNS-сервисы от разных провайдеров
Распространённый совет рекомендует назначать Google 8.8.8.8 главным сервером, а Cloudflare 1.1.1.1 резервным. Хотя такая схема допустима для стандартного разрешения имён, она создаёт сложности при включении защитной фильтрации. Операционная система не обязана обращаться ко второму серверу только при полной недоступности первого.
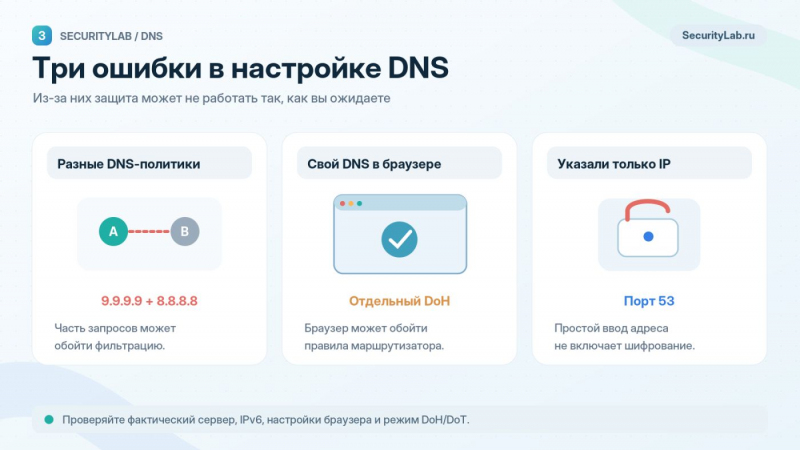
Запросы могут распределяться между доступными серверами в зависимости от состояния сети и особенностей системы. Если главный сервер — фильтрующий Quad9, а резервный — нефильтрующий Google, часть запросов может обойти защиту. Похожая ситуация возникает при комбинировании семейного и обычного профилей одного оператора.
Для стабильной фильтрации выбирайте основной и резервный адреса с идентичной политикой. При необходимости экстренного перехода на другой провайдер используйте систему, контролирующую доступность DNS и чётко определяющую приоритеты, а не полагайтесь на стандартные настройки полей «Резервный сервер».
Может ли DNS повысить скорость интернета?
Замена DNS иногда ускоряет процесс определения IP-адресов, особенно если сервер интернет-провайдера перегружен или расположен далеко. Однако рекордные показатели скорости из чужих тестов не всегда отражают реальную производительность в конкретной сети. Время отклика зависит от маршрутизации, географического положения узлов, состояния кеша и доступности серверов.
Есть нюанс, о котором редко упоминается в популярных рейтингах. DNS влияет на выбор серверов CDN. Иногда резолвер с наименьшей задержкой возвращает адрес менее подходящего узла для загрузки видео или файлов. Технология EDNS Client Subnet позволяет передавать части информации о клиентской подсети авторитетным DNS-серверам, улучшая выбор ближайшего ресурса, но одновременно создаётся компромисс с приватностью.
Поэтому оценивать DNS только по миллисекундам неправильно. Важно проверять стабильность ответов, функционирование привычных сайтов, задержки из вашей сети и частоту ложных блокировок. Разница в несколько миллисекунд на одном DNS-запросе редко ощущается при обычном просмотре веб-страниц.
Что DNS не сможет предотвратить
Правильно настроенный DNS не гарантирует, что пользователь не зайдёт на мошеннический сайт. Новоявленные фишинговые домены могут появляться быстрее, чем попадут в защитные списки. Хакеры используют взломанные легальные сайты, облачные платформы и страницы на разрешённых доменах. Полностью блокировать такой домен из-за одной опасной страницы не всегда целесообразно.
DNS не проверяет содержимое файлов и документов, не обнаруживает вредоносные скрипты внутри страницы и не контролирует поведение пользователя после посещения сайта. Некоторые приложения обращаются напрямую к IP-адресам или используют собственную систему разрешения доменных имён. DNS также не скрывает реальный IP пользователя от посещаемого ресурса. Эти задачи решаются другими технологиями.
Замена DNS не является универсальным решением для обхода сетевых ограничений. Если недоступность вызвана подменой DNS-ответов, смена резолвера иногда помогает. Если же блокировка основана на IP-адресе, соединениях или именах серверов на другом уровне, новый DNS проблему не устранит. Доступность конкретных DoH- и DoT-серверов варьируется в зависимости от страны и интернет-провайдера.
Отдельная угроза связана с внутренними доменными зонами организаций. При подключении к корпоративному VPN или сети с собственными DNS-зонами внешний резолвер может не знать внутренние адреса. В таком случае необходимо раздельно выбирать DNS для внутренних и внешних доменов. Принудительное перенаправление всех запросов на внешний сервер способно нарушить доступ к корпоративным приложениям.
Какому DNS можно доверять с точки зрения конфиденциальности
Использование DoH или DoT скрывает содержимое DNS-запросов от интернет-провайдера, однако DNS-поставщик получает доменные имена и технические детали соединений. Вопрос касается не только шифрования, но и доверия к самой службе.
Quad9 и Mullvad утверждают об отказе от ведения журналов индивидуальных DNS-запросов, позволяющих идентифицировать пользователя. Google допускает временное хранение IP-адресов и технической информации. NextDNS позволяет управлять журналами, а DNS4EU использует анонимизацию и специальные процедуры обработки защитной информации. Политика хранения данных существенно отличается, поэтому термин «конфиденциальный» в названии сервиса не всегда соответствует действительности.
Юрисдикция также играет роль. Швейцарский Quad9, шведский Mullvad, европейский DNS4EU и американские Google и Cloudflare действуют в разных правовых условиях. Регистрация в определённой стране сама по себе не гарантирует отсутствие